

Güzellik salonları için GDPR: hangi müşteri verilerini saklayabilirsin ve ne kadar süre?
Tipik bir salon, sahibinin farkında olduğundan daha fazla kişisel veri işler: ad, adres, telefon, e-posta, hizmet geçmişi, ödeme bilgileri, bazen öncesi-sonrası fotoğraflar ve cilt bakımları ya da enjeksiyonlar için alerjiler, ilaçlar ve hamilelik gibi sağlık verileri. GDPR her salon için geçerlidir; müşteri numaralarıyla dolu bir defteri olan tek kişilik işletme de dahil. Küçük işletmelere ceza nadirdir, ama veri koruma otoritesine (Hollanda'da Autoriteit Persoonsgegevens) yapılan bir şikâyet, verilerini isteyen kızgın bir eski müşteri ya da bir veri ihlali (çalınan bir dizüstü bilgisayar, yanlış adrese giden bir toplu e-posta) düşündüğünden daha gerçekçidir ve o durumda sana işi baştan doğru yapmaktan çok daha fazla zamana mal olur. Bu rehber GDPR'ı bir salonun gerçekte yapması gerekenlere çeviriyor: hangi verileri saklayabilirsin, ne kadar süre, ne zaman onay gerekir ve ne zaman gerekmez ve sağlık notlarını nasıl güvenle saklarsın. Hukuk jargonu yok; pratik, saklama süreleri ve örnek ifadeler var. (Bu hukuki tavsiye değildir; belirli bir endişen varsa bir gizlilik avukatına ya da veri koruma otoritenin rehberine danış.)
Bir salon hangi müşteri verilerini saklayabilir?
GDPR iki ilkeye dayanır: verileri işlemek için geçerli bir hukuki dayanağa ihtiyacın var ve gerekenden fazlasını işlemezsin (veri minimizasyonu).
Bir salon için verilerin çoğunun dayanağı basittir: "sözleşmenin ifası". Bir ad, iletişim bilgileri ve hizmet geçmişi olmadan randevu planlayamaz, hizmet veremez ya da fatura gönderemezsin. Yani bu, ayrı bir onay olmadan serbesttir.
Somut olarak varsayılan olarak saklayabileceklerin: ad, adres, telefon numarası, e-posta adresi, doğum tarihi (doğum günü teklifleri ya da bazı hizmetlerde yaş kontrolü için), hizmet geçmişi, alınan randevular, gelmeme geçmişi, ödeme ve fatura bilgileri ve hizmetle ilgili iç notlar ("müşteri her zaman aynı kuaförü istiyor", "geçen sefer renk fazla koyu oldu"). Öylece saklayamayacakların: bir kimlik belgesinin kopyası, ulusal kimlik numarası ya da hizmetle hiçbir ilgisi olmayan veriler.
Genel kural: bir veriyi "bu müşteriye iyi hizmet vermek ya da doğru fatura kesmek için buna ihtiyacım var" diye açıklayamıyorsan, sil ya da onun için açık onay iste. Salonnare'da standart müşteri profili yalnızca bir salonun gerçekten ihtiyaç duyduklarını tutar; bunun ötesindeki her şey bilinçli bir seçimdir.
Özel nitelikli veriler: alerjiler, ilaçlar, cilt rahatsızlıkları, hamilelik
İşin ciddileştiği yer burası. Birinin sağlığıyla ilgili veriler "özel nitelikli kişisel veri"dir (GDPR madde 9) ve bunları işlemene ilke olarak izin verilmez; müşterinin açık onayı yoksa.
Güzellik salonları, cilt terapistleri ve kimyasal ürünler, iğneler, lazerler ya da enjeksiyonlarla çalışan herkes için bu sınırda kalan bir durum değildir: bir içeriğe alerji, kan sulandırıcı kullanımı, bir cilt rahatsızlığı ya da bir hamilelik hem hizmetle ilgilidir hem de sağlık verisidir.
Düzenlemen gerekenler: (1) bu verileri kaydetmeden önce açık onay iste, tercihen ne için kullandığını belirten bir ön görüşme formunda bir onay kutusu ya da imzayla; (2) bunları sıradan müşteri verilerinden ayrı sakla, genel bir not alanında gelişigüzel bir açıklama olarak değil; (3) bunları kimin görebileceğini hizmeti yapan personelle sınırla; (4) mümkün olduğunca kısa süre sakla ve müşteri gelmeyi bıraktığında sil; (5) müşterinin onayını geri çekebilmesini sağla.
Salonnare'ın bunun için ayrılmış şifreli bir "sağlık kasası" vardır: sağlık notları `clients.notes`'tan ayrı olarak AES-256 ile şifreli saklanır; bir erişim kaydı, müşteri başına bir onay kaydı ve otomatik bir silme süresi bulunur. Sıradan bir "müşteri notu" bunun için açıkça doğru yer değildir.
Müşteri verilerini ne kadar süre saklayabilirsin?
GDPR sabit süreler belirlemez; kural "gerekenden uzun değil"dir. Pratikte her veri türü için farklı süreler kullanırsın.
Aktif bir müşteri için: müşteri ilişkisi sürdüğü sürece. Artık gelmeyen bir müşteri için: makul bir süre; veri koruma rehberleri müşteri kayıtları için ölçüt olarak sık sık son temastan sonra yaklaşık 2 yılı anar. Pek çok salon 1 ila 2 yılı seçer ve o noktadan önce bir "seni özledik" e-postası gönderir.
Faturalar ve ödeme bilgileri için 7 yıllık yasal bir saklama yükümlülüğü vardır (vergi kayıtları); yani bunları diğerlerinden daha uzun saklayabilirsin ve saklamalısın, ama bu süre içinde yalnızca muhasebe için kullan, pazarlama için değil.
Sağlık notları için: mümkün olduğunca kısa ve her halükârda müşteri gelmeyi bırakır bırakmaz sil. Pazarlama onayı (e-posta listesi) için: müşteri abonelikten çıkana kadar. Öncesi-sonrası fotoğraflar için: müşteri onayını geri çekene kadar ve onları çektiğin amaç için gerekenden uzun değil.
Pratikte: müşteri tabanını temizlemek için yılda bir kez bir hatırlatıcı kur; aktif olmayan müşterileri anonimleştir ya da sil, eski sağlık notlarını temizle. Salonnare bunun bir kısmını otomatik yapar: sağlık kasasında, süresi dolan sağlık notlarını ayarlanan bir sürenin ardından temizleyen bir saklama görevi vardır.
Onay: ne zaman gerekir ve nasıl kaydedersin?
Yaygın bir hata her şey için onay gerektiğini düşünmektir; ikinci bir hata ise hiçbir zaman onay gerekmediğini düşünmek. Gerçek ikisinin arasındadır.
Şunlar için ayrı bir onaya ihtiyacın yok: randevu planlamak, randevu onayları ve hatırlatmaları göndermek, hizmet geçmişini tutmak ve fatura göndermek. Bunların hepsi "sözleşmenin ifası" kapsamındadır.
Şunlar için açık onaya ihtiyacın var: sağlık verilerini kaydetmek, öncesi-sonrası fotoğraflar çekmek ve saklamak, fotoğrafları web sitende ya da sosyal medyada kullanmak (tanınabilir bir müşteriyle) ve pazarlama e-postaları ya da bülten göndermek.
Onay özgürce verilmiş, belirli, bilgilendirilmiş ve açık olmalıdır; yani önceden işaretlenmiş kutu yok, "randevu alarak tüm e-postalarımızı kabul etmiş olursun" yok ve müşteri onu verdiği kadar kolay geri çekebilmelidir.
Nasıl kaydedersin: amaç başına ayrı onay kutuları olan bir ön görüşme formu (kâğıt ya da dijital) ya da bültenin için çift onay (double opt-in). Müşterinin neyi işaretlediğini, ne zaman işaretlediğini ve metnin sürümünü sakla. Salonnare sağlık notları için onayı bir zaman damgasıyla kaydeder ve onay olaylarını saklar; böylece bir soru ya da şikâyet olursa müşterinin tam olarak neyi kabul ettiğini gösterebilirsin.
Veri işleme sözleşmesi, alt işleyenler ve veri ihlalleri
Müşteri verilerini tutan bir yazılım kullandığın anda (bir randevu sistemi, bültenin için bir e-posta aracı, bir ödeme sağlayıcısı, bir muhasebe paketi) verileri bir "veri işleyene" aktarırsın ve o zaman o tarafın verilerle neyi yapıp neyi yapamayacağını belirleyen bir veri işleme sözleşmesine (DPA) ihtiyacın olur.
Düzgün bir tedarikçinin standart olarak hazır bir sözleşmesi vardır; bulamıyorsan iste. Aynısı tedarikçinin de kendi adına çalıştırdığı taraflar (alt işleyenler: barındırma, e-posta teslimi, SMS) için geçerlidir; bunlar inceleyebileceğin bir listede yer almalıdır.
Sonra veri ihlalleri: kişisel veriler yanlış ellere geçerse (ya da geçebilirse) (şifrelenmemiş çalınan ya da kaybolan bir dizüstü bilgisayar ya da telefon, yanlışlıkla tüm adresler CC alanındayken gönderilen bir toplu e-posta, ele geçirilmiş bir hesap, arabandan kaybolan ön görüşme formlarıyla dolu bir klasör) bu bir veri ihlalidir.
İlgili kişiler için bir risk varsa bunu 72 saat içinde veri koruma otoritesine bildirmelisin ve yüksek risk durumunda müşterilerin kendilerini de bilgilendirmelisin. Bu yüzden kısa bir "ihlal kaydı" tut (ne, ne zaman, ne yapıldı), cihazlarda ekran kilidi ve şifreleme kullan ve toplu e-postaları bcc ile ya da düzgün bir e-posta aracıyla gönder.
Salonnare hassas verileri şifreler, sağlık kasasına erişimi kaydeder ve standart olarak bir veri işleme sözleşmesi ile güncel bir alt işleyen listesi sunar; bu da en önemli evrak işlerini üzerinden alır.
Müşterilerinin hakları: erişim, düzeltme ve silme
Müşterilerinin, genellikle bir ay içinde yanıt verebilmen gereken hakları vardır.
Bir salonda en sık karşılaştığın üçü: (1) Erişim: müşteri, hakkında hangi verileri tuttuğunu ve bunları ne için kullandığını sorabilir. O zaman bir özet sunarsın: profil verileri, randevular, hizmet geçmişi, varsa sağlık notları, faturalar ve hangi onayların verildiği. (2) Düzeltme: bir veri yanlışsa düzeltirsin. (3) Silme ("unutulma hakkı"): müşteri silinmesini isteyebilir ve ilke olarak buna uymalısın; yasal olarak saklamak zorunda olduğun veriler hariç (faturalar: 7 yıl). Bunlar için o kaydı silemeyeceğini ama artık kullanmayacağını açıklar ve gerisini silersin.
Ayrıca veri taşınabilirliği hakkı (verileri okunabilir bir formatta almak) ve pazarlamaya itiraz hakkı da vardır; ikincisini çalışan bir abonelikten çıkma bağlantısıyla kolayca halledersin. Pratikte: salonunda bu tür talepleri kimin ve nasıl ele alacağını kararlaştır.
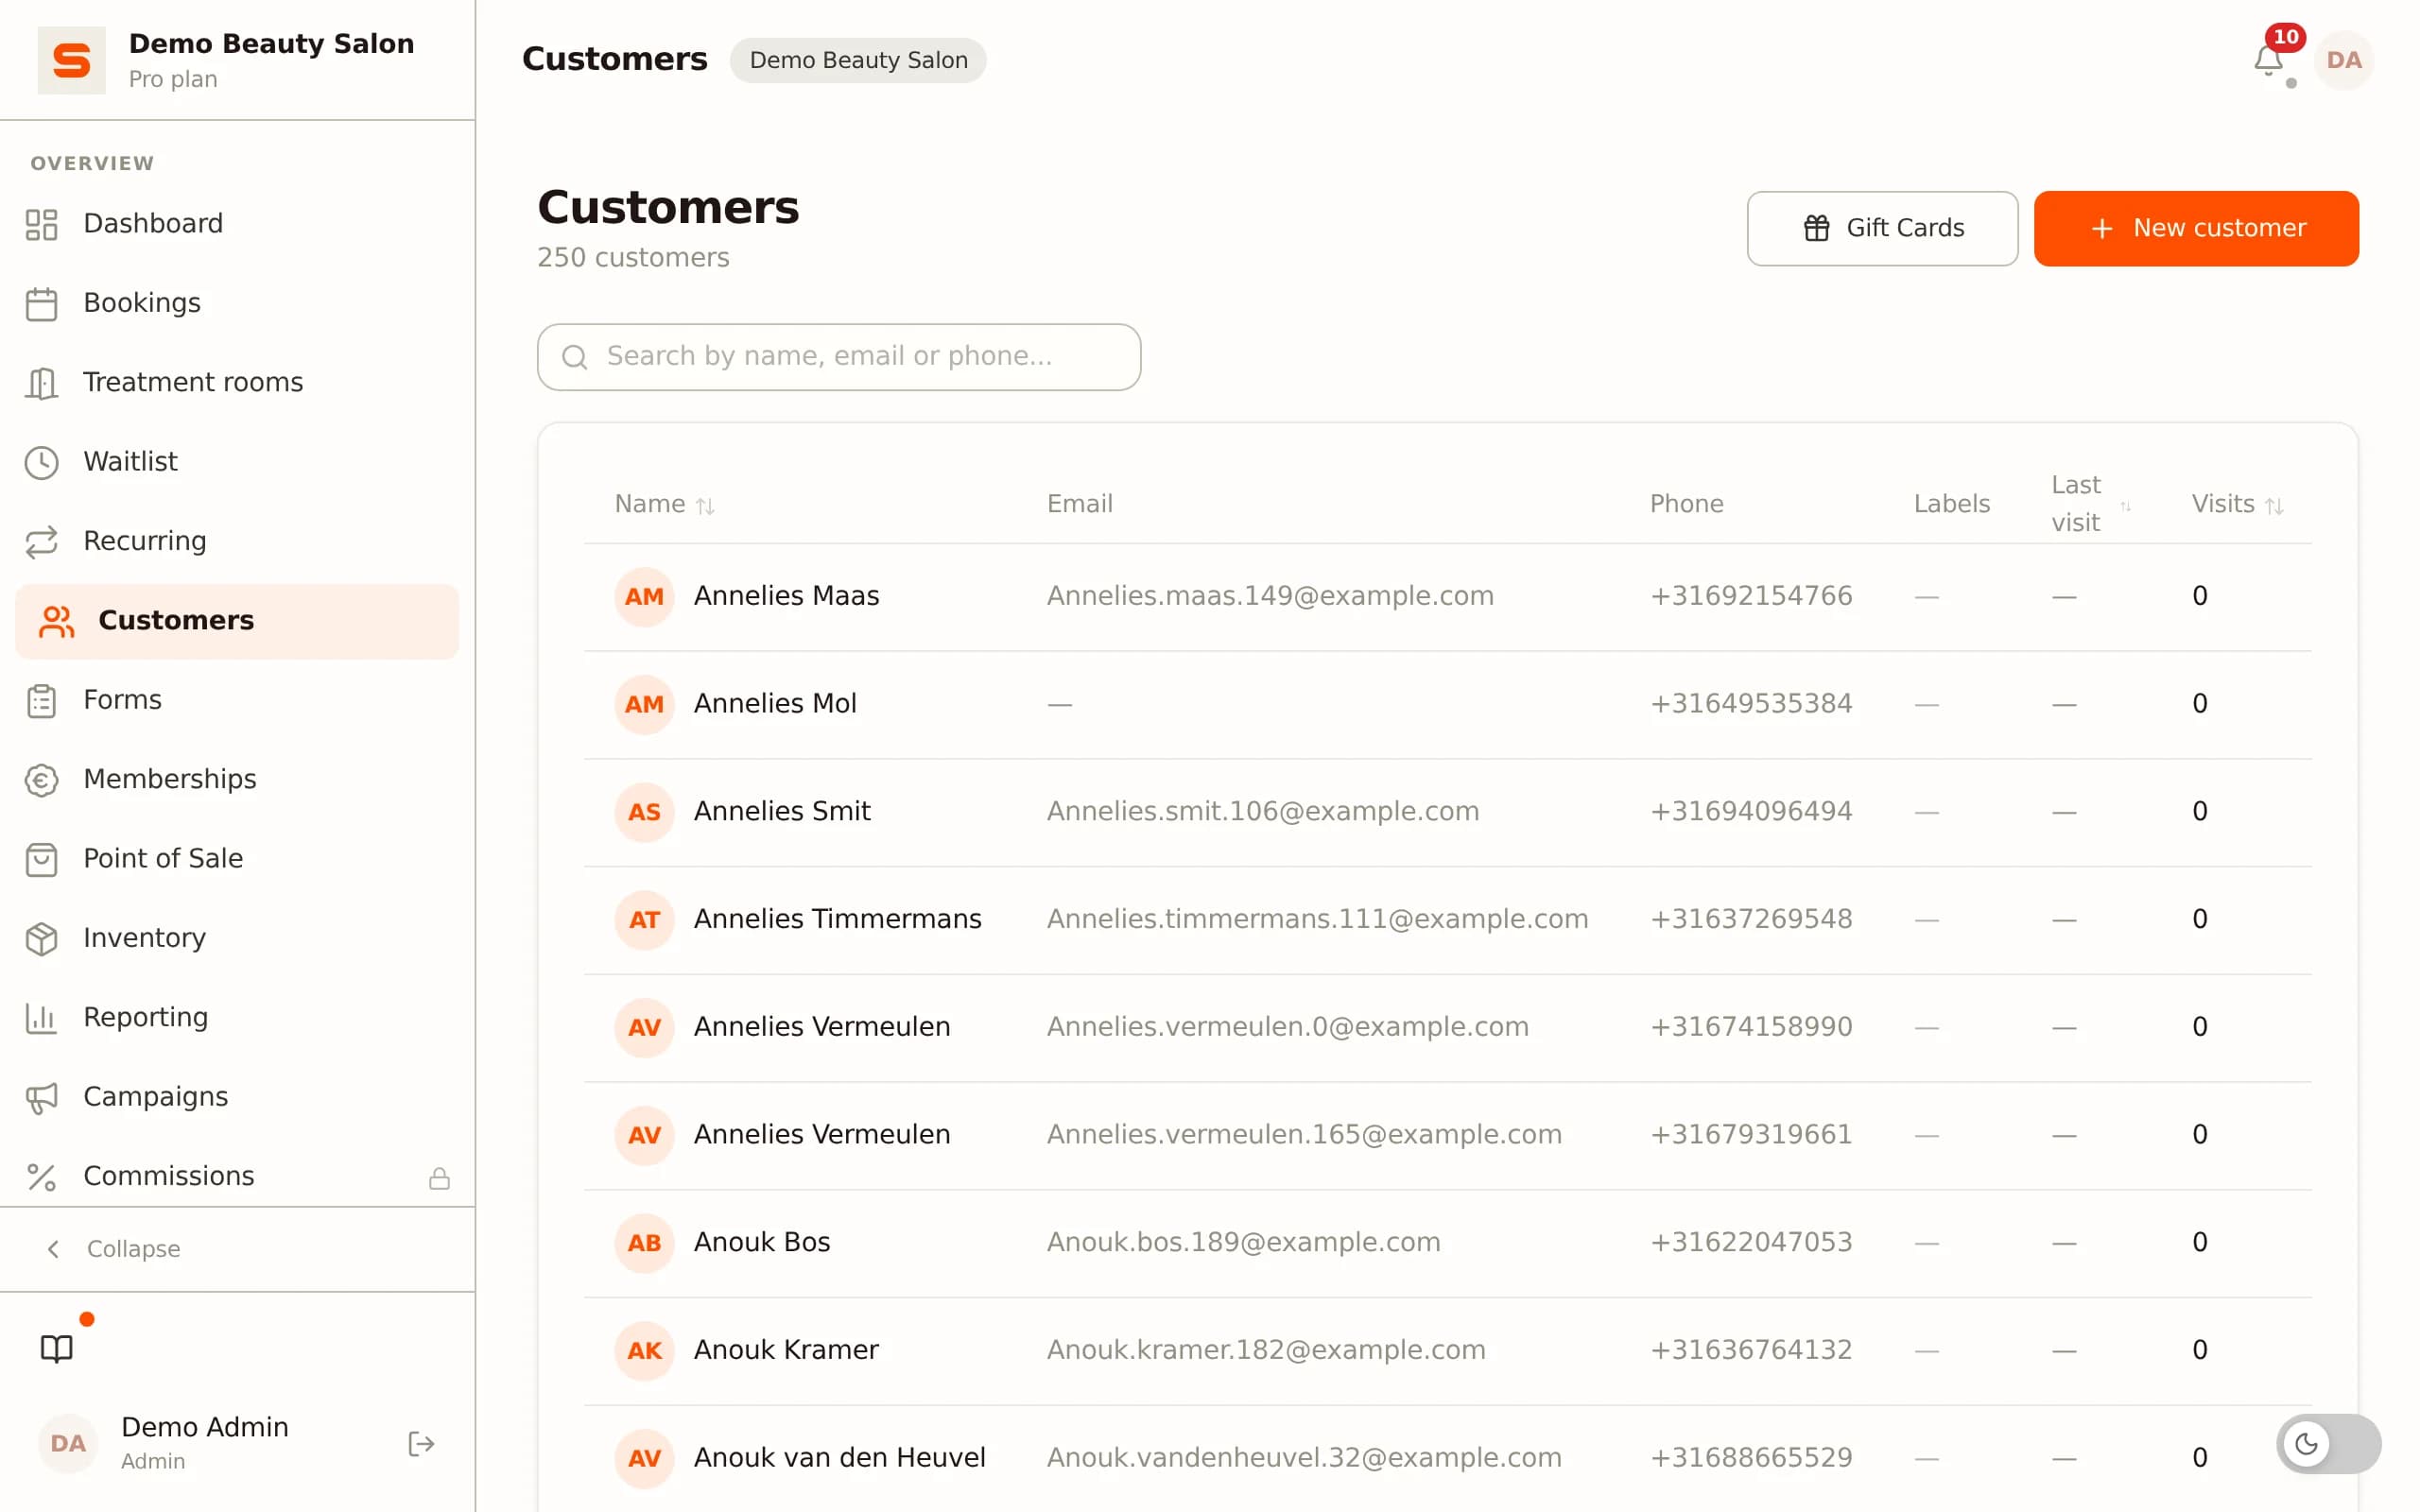
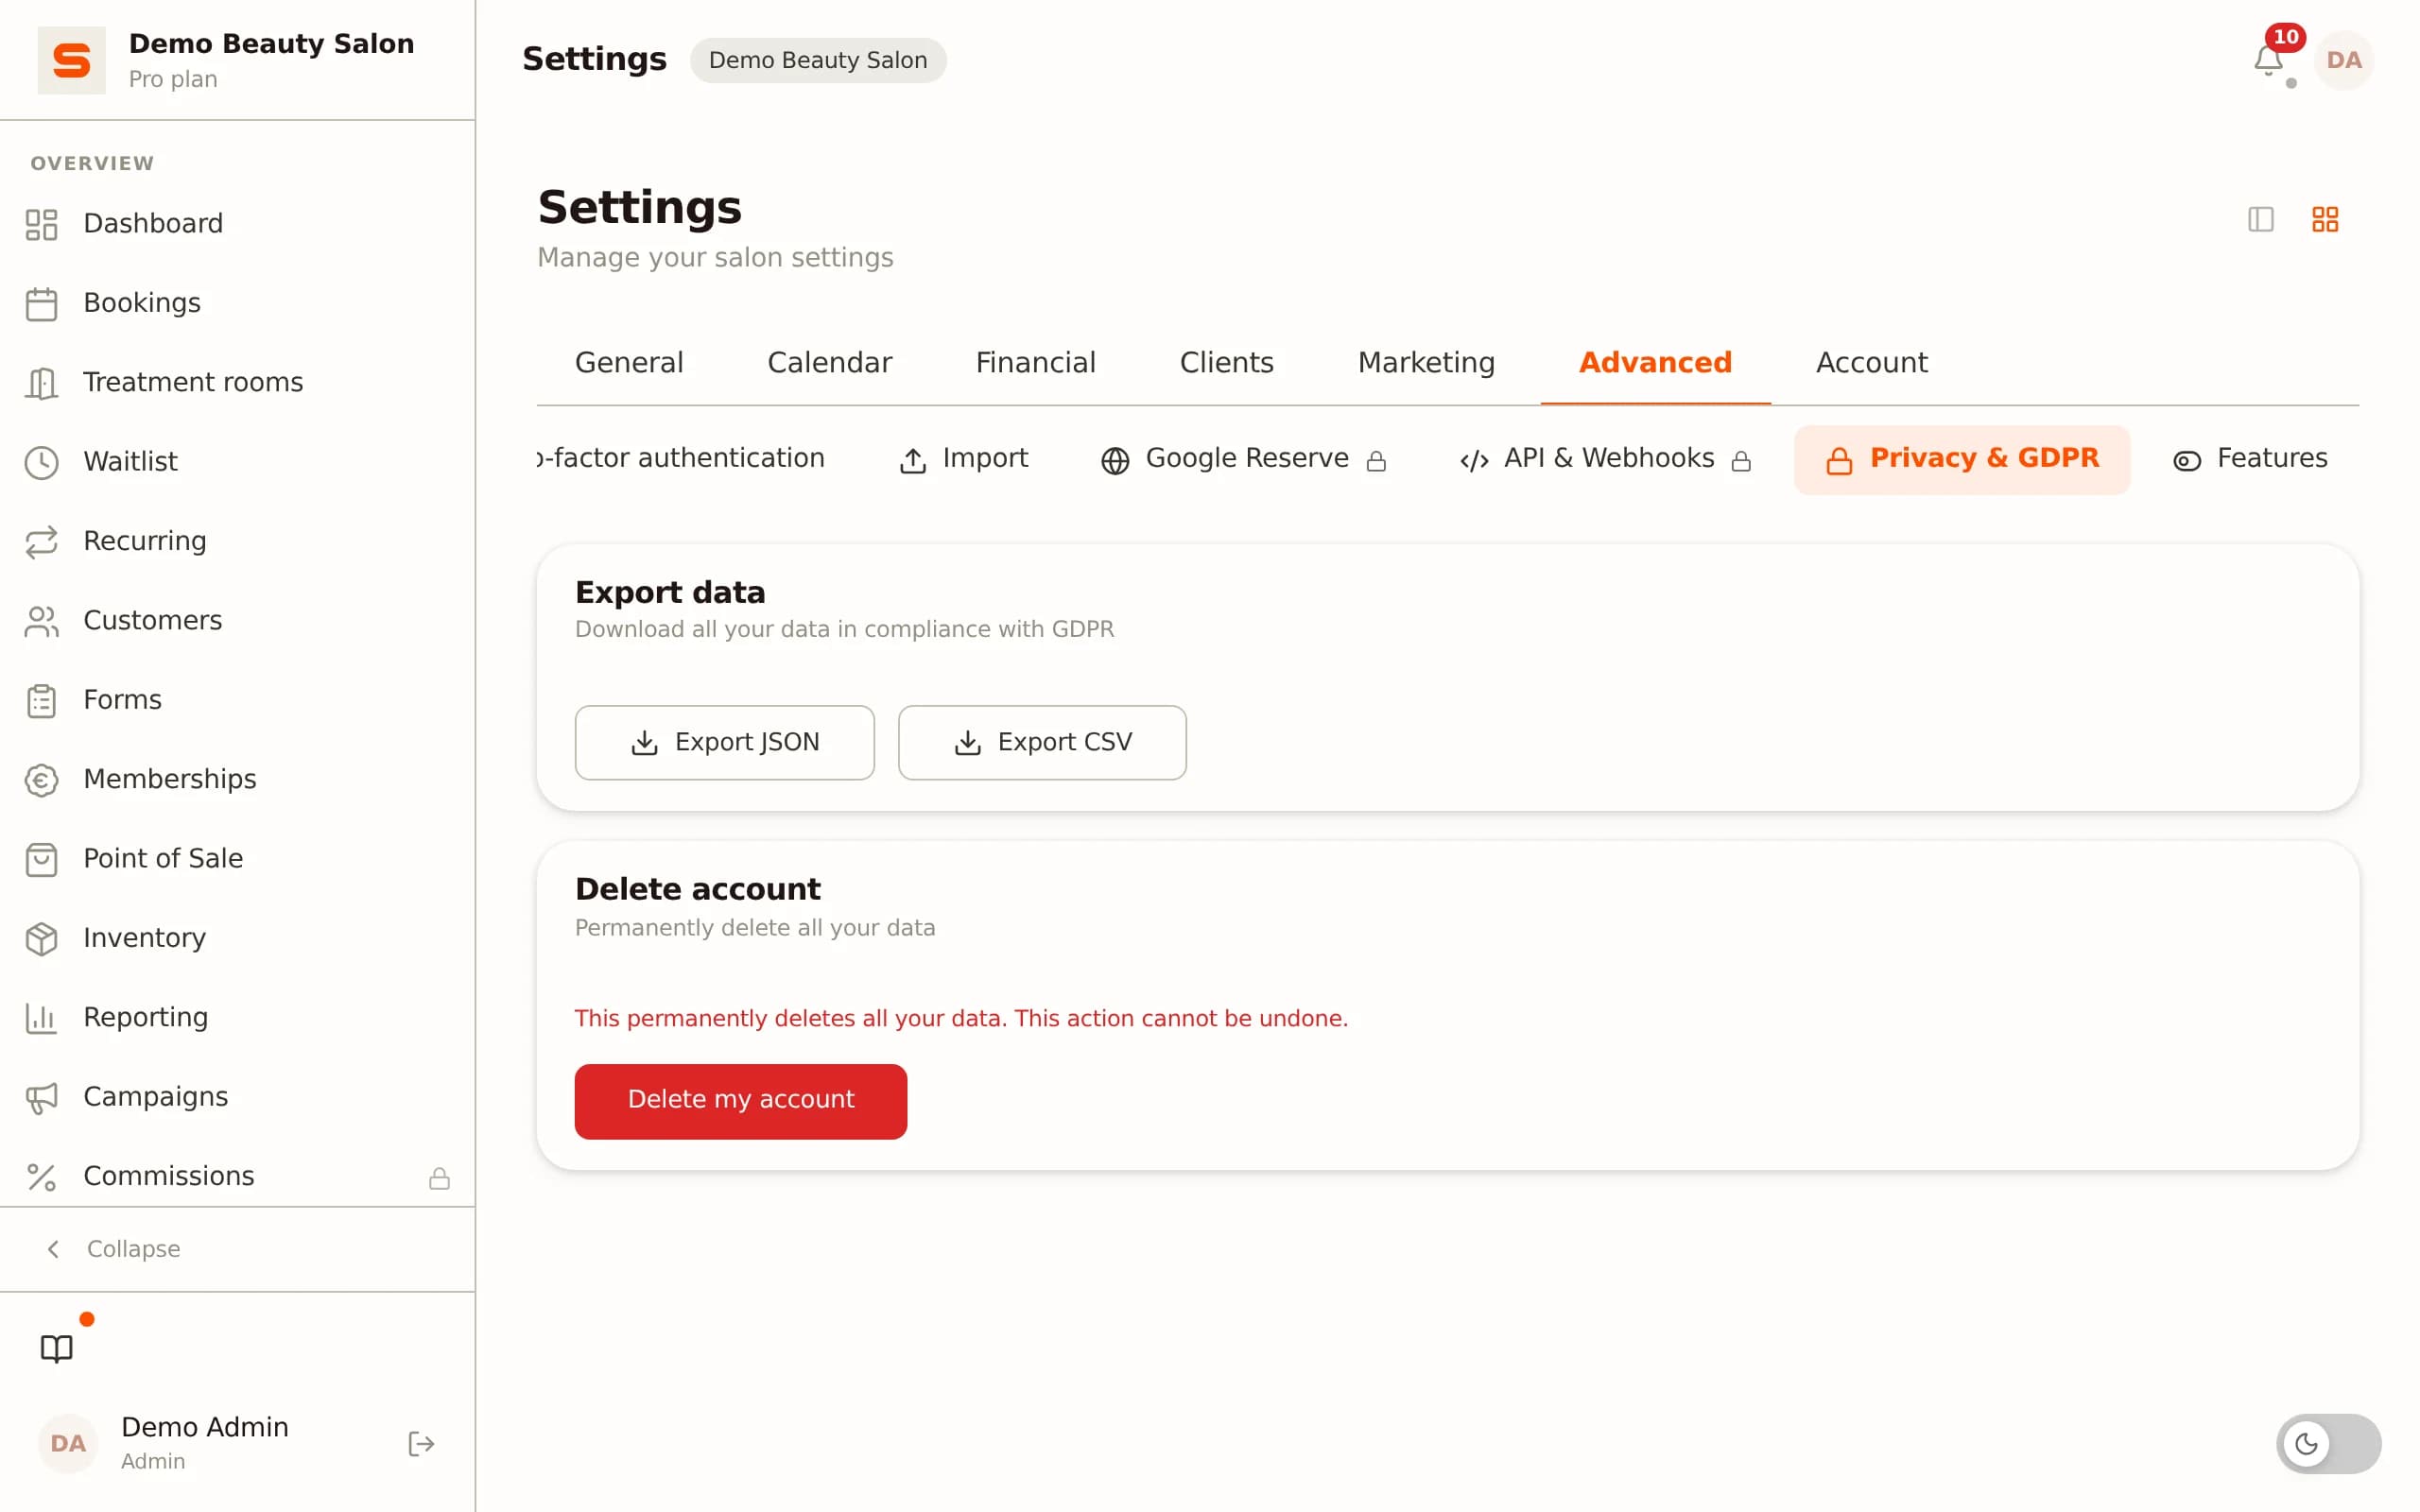
Salonnare'da, talep üzerine bir müşterinin tüm verilerini tek bir dosyaya koyan yerleşik bir GDPR dışa aktarımı vardır (profil, randevular, hizmetler, faturalar, sağlık notları, onay geçmişi); böylece bir erişim talebi yarım günlük bir arama işine dönüşmez.
Salonun için pratik bir GDPR kontrol listesi
Bu hafta işaretleyebileceğin on şey: (1) Hangi müşteri verilerini neden topladığının envanterini çıkar; ihtiyacın olmayanı bırak. (2) Sağlık notlarını (alerji, ilaç, cilt, hamilelik) sıradan notlardan ayır; açık onayla ve sınırlı erişimle. (3) Amaç başına ayrı onay kutuları olan bir ön görüşme formu oluştur (hizmet, sağlık verileri, fotoğraflar, bülten). (4) Saklama sürelerini belirle: aktif müşteri = süresiz, aktif olmayan = 1-2 yıl, faturalar = 7 yıl, sağlık notları = mümkün olduğunca kısa. (5) Müşteri tabanını temizlemek için yılda bir kez bir hatırlatıcı kur. (6) Randevu sisteminden, e-posta aracından, ödeme sağlayıcından ve muhasebecinden veri işleme sözleşmeleri iste. (7) Tüm cihazlarında ekran kilidi ve disk şifrelemesi olduğundan emin ol. (8) Toplu e-postaları bcc ile ya da abonelikten çıkma bağlantısı olan düzgün bir e-posta aracıyla gönder, asla adresler CC'deyken değil. (9) Kısa bir veri ihlali planı yap: kim, 72 saat içinde, veri koruma otoritesine bildirir. (10) Erişim ve silme taleplerini kimin ele alacağını kararlaştır.
İyi bir randevu sistemi bu listenin yarısını senin yerine yapar: şifreleme, sağlık verilerinin ayrı saklanması, onay kaydı, GDPR dışa aktarımı, bir veri işleme sözleşmesi. Diğer yarısı yalnızca bir öğleden sonralık iştir ve sonrasında yılda bir kez bir toparlamadır.
Salonnare tam olarak bu teknik yarıyı kapsar, AB'de veri barındırma dahil. Salonnare'ı ücretsiz dene.
Salonnare GDPR'ın teknik tarafını senin için halleder
Sağlık notları için şifreli sağlık kasası, onay kaydı, müşteri başına GDPR dışa aktarımı, yerleşik saklama süreleri ve standart olarak dahil bir veri işleme sözleşmesi ile alt işleyen listesi. Ön görüşme formlarını ve yıllık temizliği sen yaparsın; gerisini Salonnare yapar.
Salonnare'ı ücretsiz deneSalonlar için GDPR hakkında sık sorulan sorular
GDPR küçük, tek kişilik bir salon için de geçerli mi?
Evet. GDPR'ın bir alt büyüklük sınırı yoktur; tek koltuğun da olsa on şuben de olsa kişisel veri işlersin ve dolayısıyla yasa geçerlidir. Ölçeğe göre değişen, denetimin ne kadar sıkı olduğu ve ne kadar belge tutman gerektiğidir: küçük bir salonun bir veri koruma görevlisi ataması ya da kapsamlı bir işleme kaydı tutması gerekmez, ama temel kurallar (geçerli bir hukuki dayanak, veri minimizasyonu, güvenlik, müşteri hakları, sağlık verilerinin ayrı ve onayla tutulması) herkes için geçerlidir.
Bir veri koruma görevlisi (DPO) atamam gerekiyor mu?
Neredeyse kesinlikle hayır. DPO, kamu kurumları ve özel nitelikli verileri büyük ölçekte işleyen ya da insanları sistematik olarak izleyen kuruluşlar için zorunludur. Sıradan bir salon bunun kapsamına girmez, sağlık notları tutsan bile; "büyük ölçek" birkaç yüz müşterisi olan bir salonu değil, bir hastane ya da sigorta şirketi gibi bir şeyi ifade eder. Yine de faydalı olan: GDPR konularını takip etmesi için içeride bir kişiyi görevlendirmek.
Müşterilerin öncesi-sonrası fotoğraflarını Instagram'a koyabilir miyim?
Yalnızca müşterinin onayıyla ve bu onay o amaca özgü olmalıdır. "Dosyan için bir fotoğraf çekebilir miyim" ile "bu fotoğrafı Instagram'a ve web siteme koyabilir miyim" aynı şey değildir. Ayrı ayrı sor, müşterinin neyi kabul ettiğini kaydet ve biri onayını sonradan geri çekerse buna saygı göster (fotoğrafı yayından kaldır). Tanınabilir reşit olmayanlar için ebeveynlerin onayına ihtiyacın var. Yüz içermeyen anonim yakın çekimler akışın için daha güvenli bir seçimdir.
Müşteri faturalarını ne kadar süre saklamam gerekiyor?
Yedi yıl; bu, işletme kayıtların için yasal saklama yükümlülüğüdür ve GDPR'ın "mümkün olduğunca kısa" ilkesinin önüne geçer. Bu yedi yıl boyunca o verileri yalnızca muhasebe ve vergi makamları için kullanırsın, artık pazarlama ya da müşteri teması için değil. Yedi yıldan sonra siler ya da anonimleştirirsin. Diğer müşteri verilerini (profil, hizmet geçmişi) o kadar uzun saklaman gerekmez; orada son ziyaretten sonra genellikle 1 ila 2 yıllık çok daha kısa, "makul" bir süre geçerlidir.
Bir veri ihlali olursa ne yapmalıyım?
Önce müşteriler için riski değerlendir. Bir zarar ihtimali varsa (kimlik dolandırıcılığı, hassas verilerin açığa çıkması, itibar kaybı) bunu fark ettiğin andan itibaren 72 saat içinde veri koruma otoritesine online bildirim formu aracılığıyla bildirirsin. Yüksek risk durumunda etkilenen müşterileri de sade bir dille bilgilendirirsin. Bildirimin gerekli olmadığına karar versen bile ne olduğunu, ne zaman olduğunu, hangi verilerin etkilendiğini ve hangi önlemleri aldığını her zaman belgele. Şifreleme çok yardımcı olur: düzgün şifrelenmiş çalınan bir cihazdaki veriler genellikle bildirilmesi gereken bir veri ihlali oluşturmaz.