

RGPD para salões de estética: que dados de clientes podes guardar, e durante quanto tempo?
Um salão típico trata mais dados pessoais do que o dono imagina: nome, morada, telefone, e-mail, histórico de tratamentos, dados de pagamento, por vezes fotografias de antes e depois, e, em tratamentos de pele ou injetáveis, também dados de saúde como alergias, medicação e gravidez. O RGPD aplica-se a todos os salões - incluindo o negócio de uma só pessoa com um caderno cheio de números de clientes. As coimas para pequenos negócios são raras, mas uma queixa à autoridade de proteção de dados (nos Países Baixos, a Autoriteit Persoonsgegevens), uma ex-cliente zangada que pede os seus dados, ou uma violação de dados (um portátil roubado, um envio de e-mail para a lista errada) é mais realista do que pensas - e nessa altura custa-te muito mais tempo do que fazer as coisas bem desde o início. Este guia traduz o RGPD para aquilo que um salão tem realmente de fazer: que dados podes guardar, durante quanto tempo, quando precisas de consentimento e quando não precisas, e como guardar notas de saúde com segurança. Sem jargão jurídico - prática, prazos de conservação e exemplos de redação. (Isto não é aconselhamento jurídico; se tiveres uma questão concreta, consulta um advogado especializado em privacidade ou as orientações da tua autoridade de proteção de dados.)
Que dados de clientes pode um salão guardar?
O RGPD assenta em dois princípios: precisas de um fundamento jurídico válido para tratar dados, e não tratas mais do que o necessário (minimização dos dados).
Para um salão, o fundamento da maioria dos dados é simples: "execução do contrato" - não consegues agendar uma marcação, fazer um tratamento ou emitir uma fatura sem nome, contactos e histórico de tratamentos. Isso é, portanto, permitido sem consentimento separado.
Concretamente, podes guardar por defeito: nome, morada, número de telefone, endereço de e-mail, data de nascimento (para ofertas de aniversário ou verificação de idade em certos tratamentos), histórico de tratamentos, marcações feitas, histórico de faltas, dados de pagamento e de faturação, e notas internas relevantes para o tratamento ("a cliente quer sempre o mesmo profissional", "a cor ficou demasiado escura da última vez"). O que não podes simplesmente guardar: uma cópia de um documento de identificação, um número de identificação nacional, ou dados que nada têm a ver com o tratamento.
Regra prática: se não consegues justificar um dado com "preciso disto para tratar bem esta cliente ou faturar corretamente", apaga-o ou pede consentimento explícito para ele. No Salonnare, a ficha de cliente padrão contém apenas aquilo de que um salão precisa realmente; tudo o que vai além disso é uma escolha consciente.
Categorias especiais de dados: alergias, medicação, problemas de pele, gravidez
É aqui que a coisa fica séria. Os dados sobre a saúde de alguém são "categorias especiais de dados pessoais" (artigo 9.º do RGPD) e, em princípio, não os podes tratar - a não ser que tenhas o consentimento explícito da cliente.
Para salões de estética, terapeutas da pele e qualquer pessoa que trabalhe com produtos químicos, agulhas, lasers ou injetáveis, isto não é um caso marginal: uma alergia a um ingrediente, o uso de anticoagulantes, um problema de pele ou uma gravidez são ao mesmo tempo relevantes para o tratamento e dados de saúde.
O que tens de garantir: (1) pedir consentimento explícito antes de registares estes dados - de preferência através de uma caixa de seleção ou assinatura num formulário de avaliação que indique para que os usas; (2) guardá-los separados dos dados normais dos clientes, não como uma observação solta num campo de notas geral; (3) limitar quem os pode ver aos profissionais que fazem o tratamento; (4) guardá-los o menor tempo possível e apagá-los quando a cliente deixar de vir; (5) garantir que a cliente pode retirar o consentimento.
O Salonnare tem para isso um "cofre de saúde" encriptado próprio: as notas de saúde são guardadas com encriptação AES-256, separadas de `clients.notes`, com um registo de acessos, um registo de consentimento por cliente e um prazo de eliminação automático. Uma "nota na cliente" normal não é, explicitamente, o sítio certo para isto.
Durante quanto tempo podes guardar dados de clientes?
O RGPD não fixa prazos - a regra é "não mais do que o necessário". Na prática, usas prazos diferentes para cada tipo de dado.
Para uma cliente ativa: enquanto durar a relação com a cliente. Para uma cliente que já não vem: um prazo razoável - as orientações de proteção de dados apontam muitas vezes para cerca de 2 anos após o último contacto como referência para fichas de clientes; muitos salões escolhem 1 a 2 anos e enviam antes disso um e-mail de "temos saudades tuas".
Para faturas e dados de pagamento existe uma obrigação legal de conservação de 7 anos (administração fiscal) - esses podes e deves guardar mais tempo do que o resto, mas durante esse período usa-os apenas para a contabilidade, não para marketing.
Para notas de saúde: o mais curto possível e, em qualquer caso, apaga-as assim que a cliente deixar de vir. Para consentimento de marketing (lista de e-mails): até a cliente cancelar a subscrição. Para fotografias de antes e depois: até a cliente retirar o consentimento, e não mais do que o necessário para a finalidade para que as fizeste.
Na prática: define um lembrete uma vez por ano para limpar a tua base de clientes - anonimiza ou apaga clientes inativas, elimina notas de saúde antigas. O Salonnare faz parte disto automaticamente: o cofre de saúde tem uma tarefa de conservação que elimina as notas de saúde expiradas após um prazo configurado.
Consentimento: quando precisas dele e como o registas?
Um erro comum é pensar que precisas de consentimento para tudo - e um segundo erro é pensar que nunca precisas. A verdade fica no meio.
Não precisas de consentimento separado para: agendar marcações, enviar confirmações e lembretes de marcação, guardar o histórico de tratamentos e emitir uma fatura. Tudo isso cabe na "execução do contrato".
Precisas de consentimento explícito para: registar dados de saúde, tirar e guardar fotografias de antes e depois, usar fotografias no teu site ou nas redes sociais (com uma cliente reconhecível) e enviar campanhas de marketing ou uma newsletter.
O consentimento tem de ser livre, específico, informado e inequívoco - portanto nada de caixas pré-assinaladas, nada de "ao marcar aceitas todas as nossas campanhas", e a cliente tem de o poder retirar tão facilmente como o deu.
Como o registar: um formulário de avaliação (em papel ou digital) com caixas de seleção separadas para cada finalidade, ou uma dupla confirmação (double opt-in) para a tua newsletter. Guarda o que a cliente assinalou, quando, e a versão do texto. O Salonnare regista o consentimento para notas de saúde com data e hora e guarda os eventos de consentimento, para que, perante uma pergunta ou queixa, possas mostrar exatamente com o que a cliente concordou.
Acordo de subcontratação, subcontratantes e violações de dados
Assim que usas software que contém dados de clientes - um sistema de marcações, uma ferramenta de e-mail para a tua newsletter, um prestador de pagamentos, um pacote de contabilidade - passas dados a um "subcontratante", e então precisas de um acordo de subcontratação (DPA) que defina o que essa entidade pode e não pode fazer com os dados.
Um fornecedor sério tem um pronto de série; pede-o se não o encontrares. O mesmo vale para as entidades que o teu fornecedor, por sua vez, contrata (subcontratantes ulteriores: alojamento, envio de e-mails, SMS) - essas devem constar de uma lista que possas consultar.
Depois, as violações de dados: se dados pessoais chegam (ou podem chegar) às mãos erradas - um portátil ou telemóvel roubado ou perdido sem encriptação, um e-mail enviado por engano com todos os endereços em CC, uma conta pirateada, uma pasta de formulários de avaliação que desaparece do teu carro - isso é uma violação de dados.
Se houver risco para as pessoas envolvidas, tens de a comunicar no prazo de 72 horas à autoridade de proteção de dados e, em caso de risco elevado, informar também as próprias clientes. Mantém por isso um pequeno "registo de violações" (o quê, quando, o que foi feito), usa bloqueio de ecrã e encriptação nos dispositivos, e envia campanhas em bcc ou através de uma ferramenta de e-mail adequada.
O Salonnare encripta os dados sensíveis, regista os acessos ao cofre de saúde e fornece de série um acordo de subcontratação e uma lista atualizada de subcontratantes - isso tira-te de cima a papelada mais importante.
Os direitos das tuas clientes: acesso, retificação e apagamento
As tuas clientes têm direitos aos quais tens de conseguir responder - normalmente no prazo de um mês.
Os três com que mais te deparas num salão: (1) Acesso - a cliente pode perguntar que dados tens sobre ela e para que os usas. Forneces então um resumo: dados da ficha, marcações, histórico de tratamentos, eventuais notas de saúde, faturas e que consentimentos foram dados. (2) Retificação - se um dado estiver errado, corriges. (3) Apagamento ("direito a ser esquecido") - a cliente pode pedir a eliminação, e em princípio tens de a respeitar, exceto quanto aos dados que és legalmente obrigado a guardar (faturas: 7 anos) - nesse caso explicas que não podes apagar esse registo, mas que deixas de o usar e apagas o resto.
Há ainda o direito à portabilidade dos dados (receber os dados num formato legível) e o direito de oposição ao marketing - este último resolves simplesmente com um link de cancelamento que funcione. Na prática: combina quem no teu salão trata este tipo de pedidos, e como.
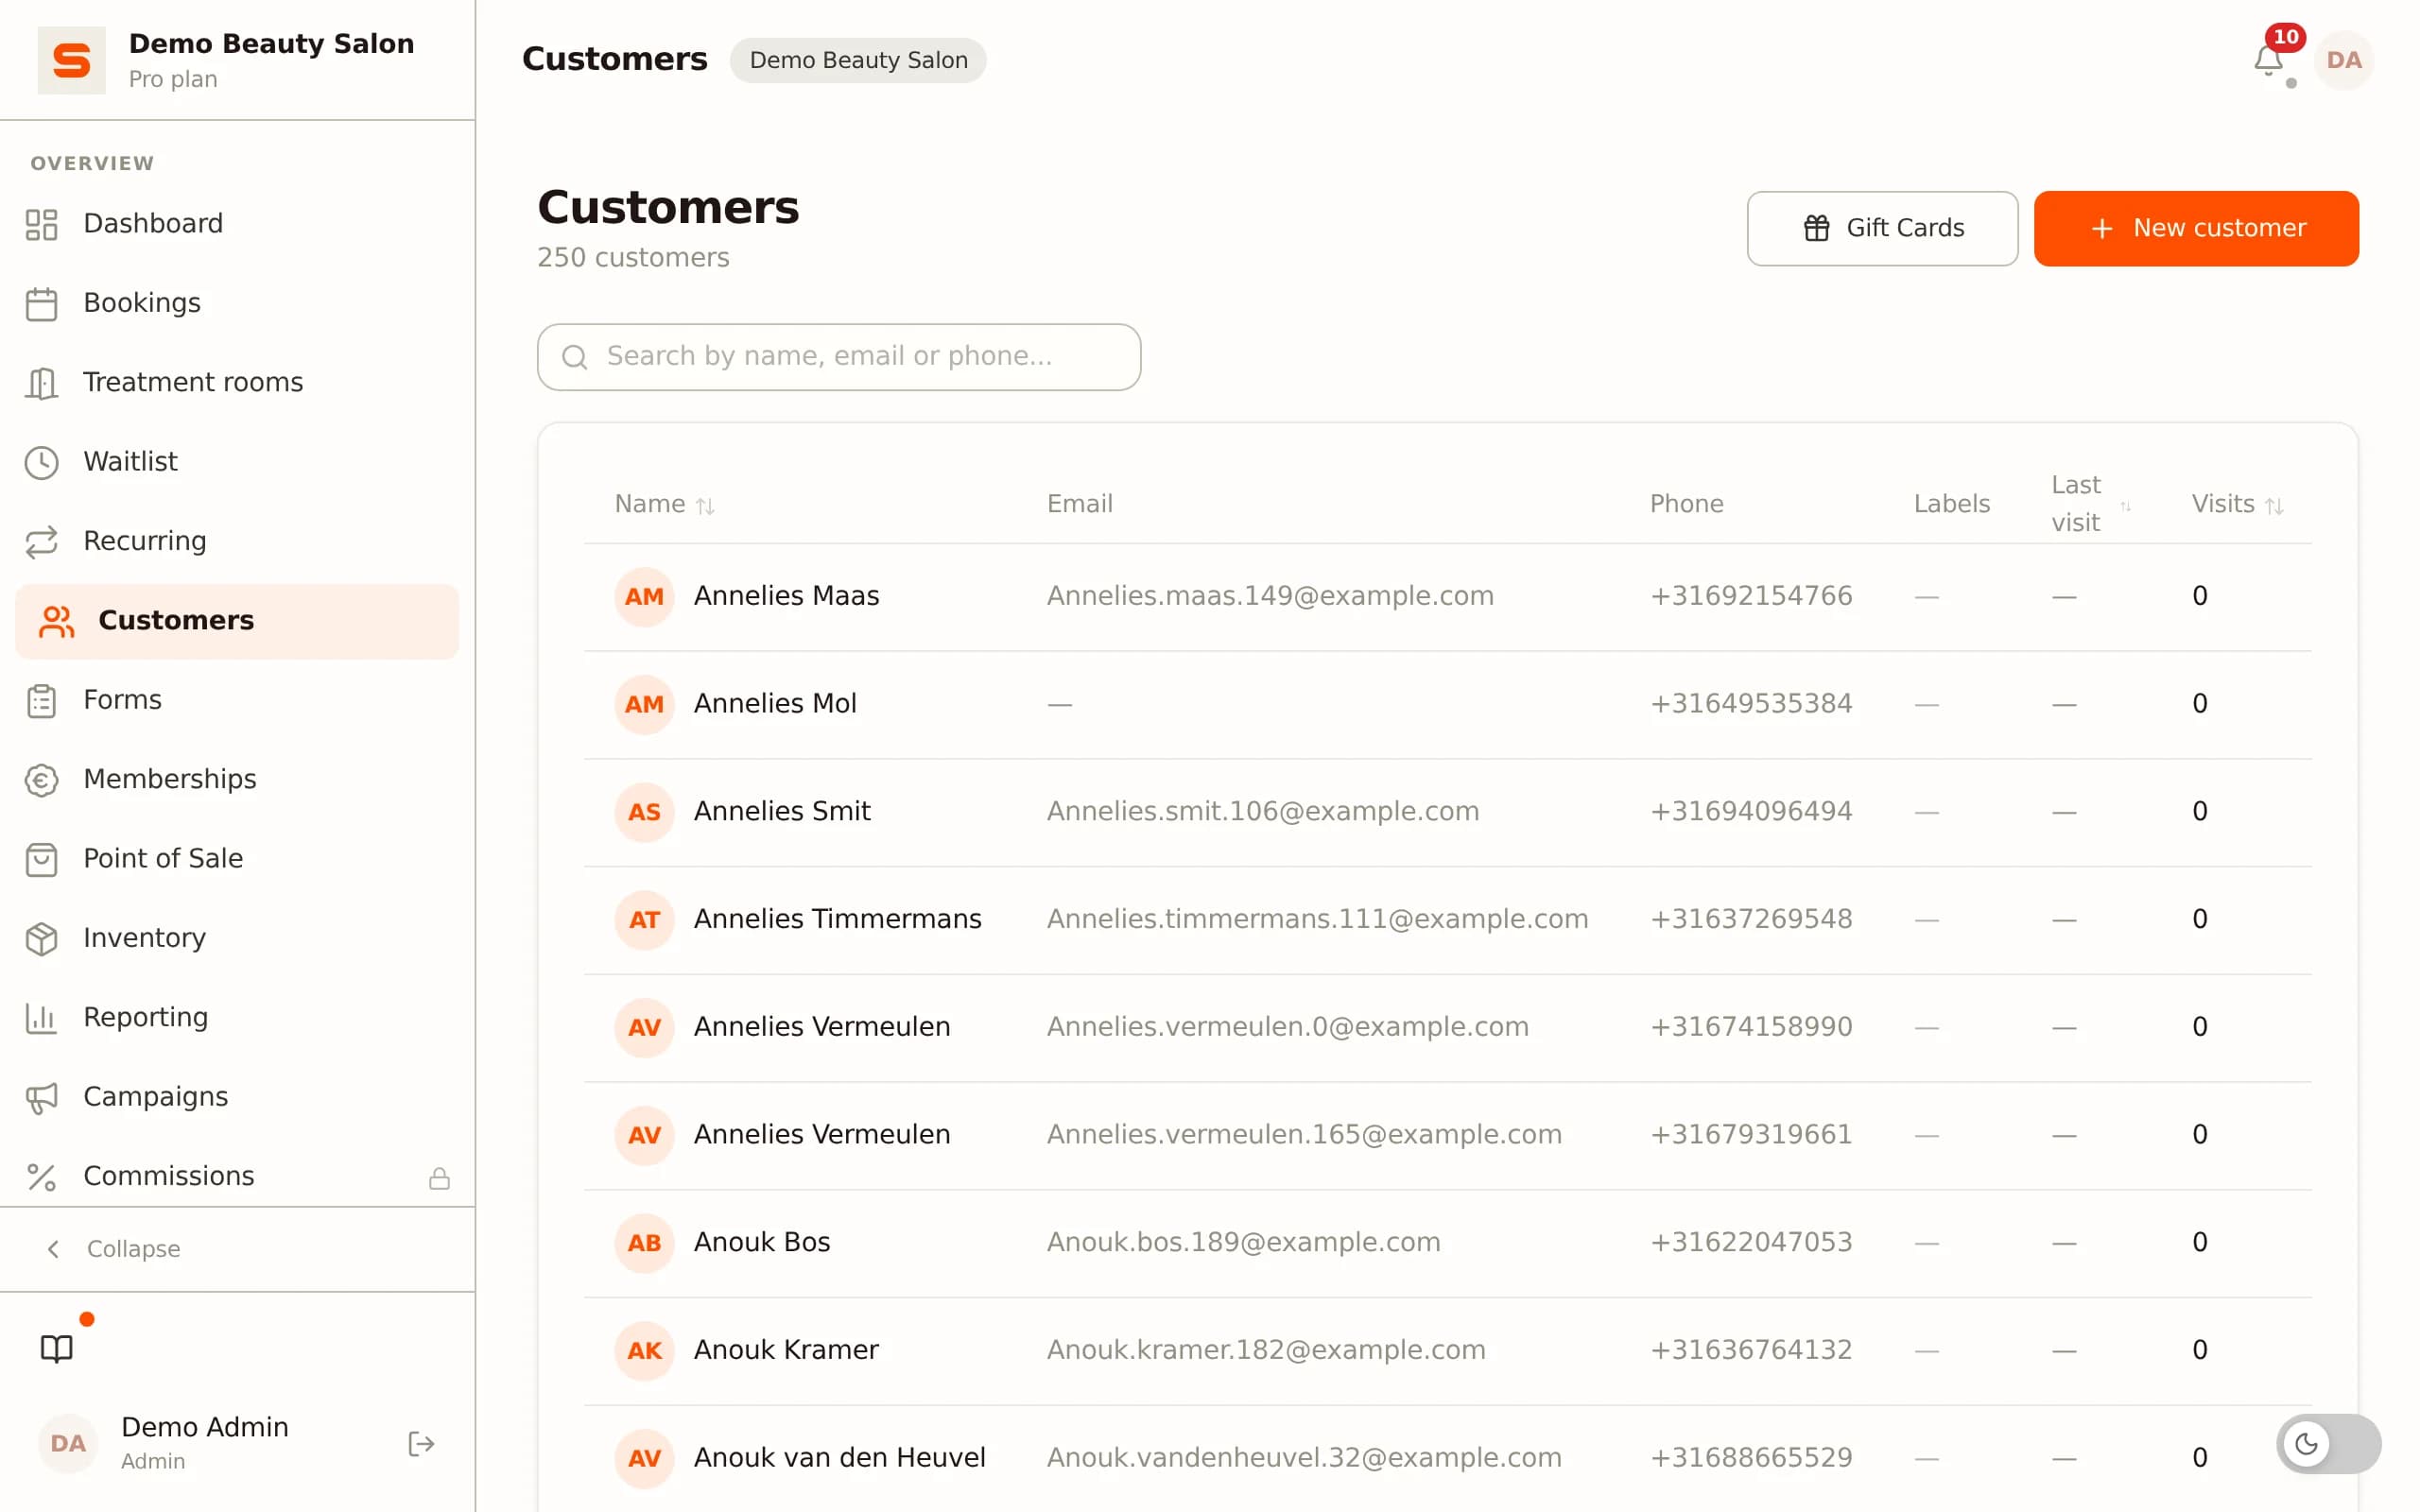
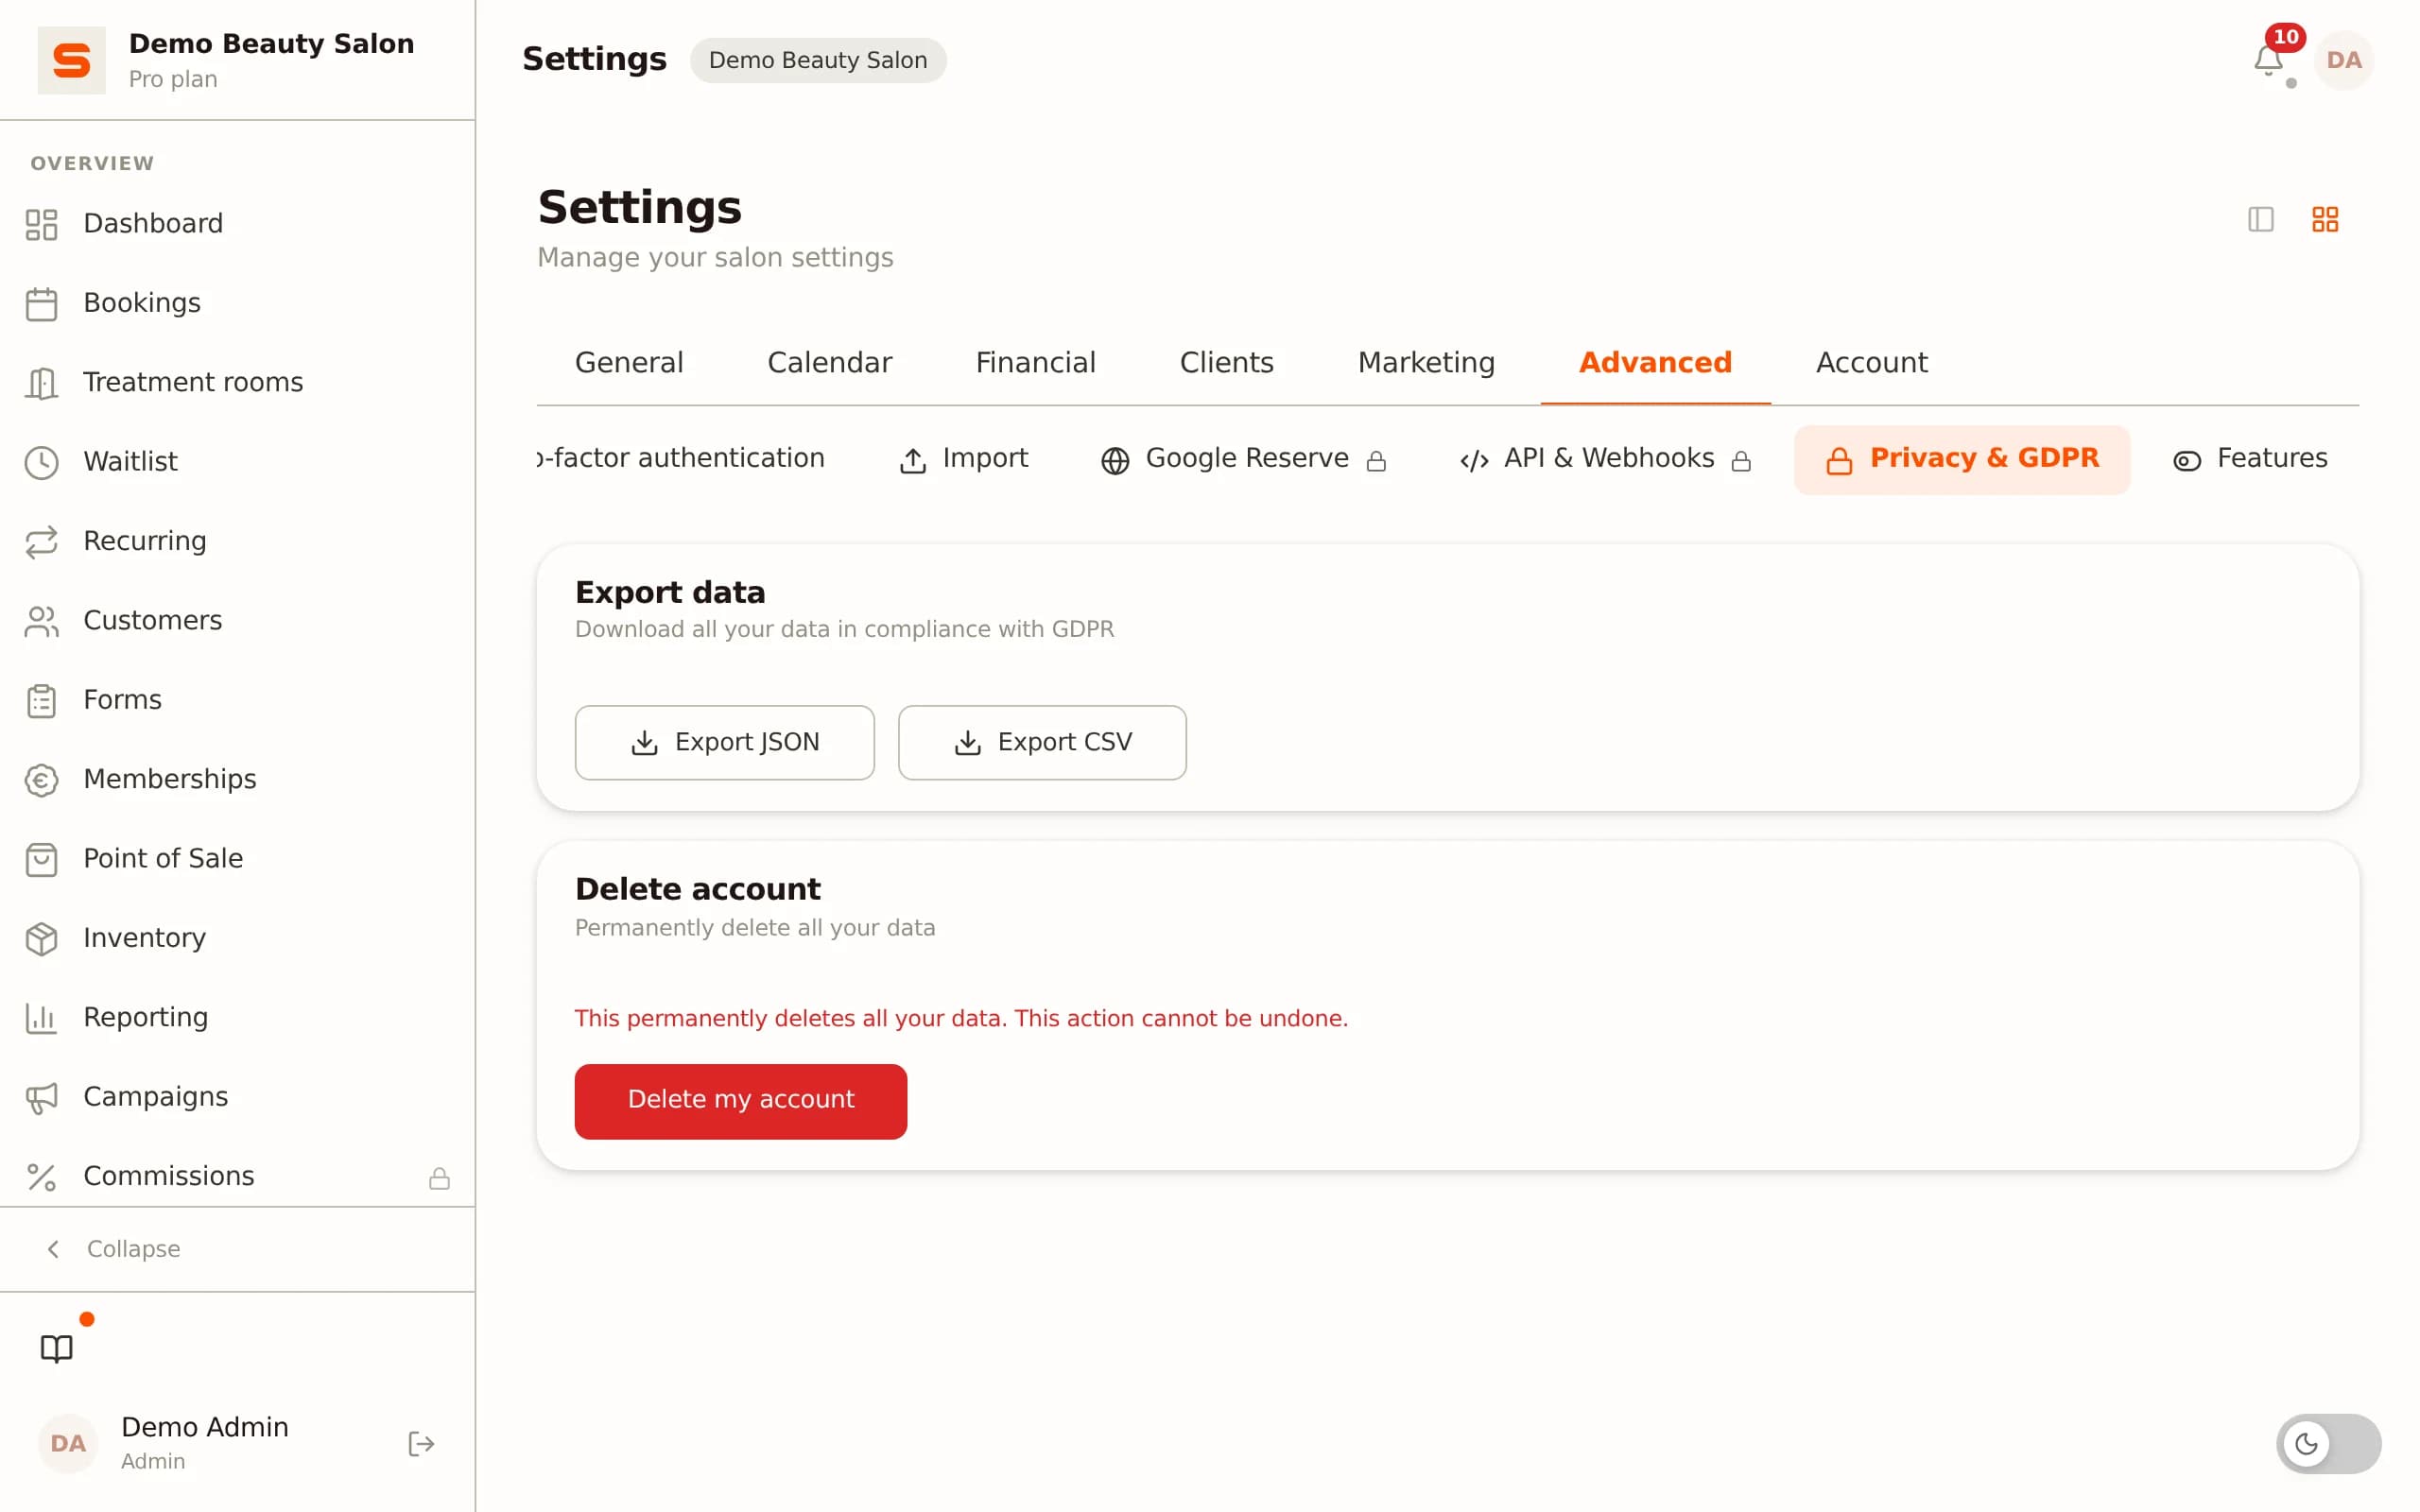
O Salonnare tem uma exportação RGPD integrada que, a pedido, junta todos os dados de uma cliente num único ficheiro (ficha, marcações, tratamentos, faturas, notas de saúde, histórico de consentimentos), para que um pedido de acesso não signifique meio dia a escavar.
Uma checklist prática de RGPD para o teu salão
Dez coisas que podes despachar esta semana: (1) Faz o levantamento de que dados de clientes recolhes e porquê - deixa cair o que não precisas. (2) Separa as notas de saúde (alergia, medicação, pele, gravidez) das notas normais, com consentimento explícito e acesso limitado. (3) Cria um formulário de avaliação com caixas de seleção separadas para cada finalidade (tratamento, dados de saúde, fotografias, newsletter). (4) Define prazos de conservação: cliente ativa = enquanto durar, inativa = 1-2 anos, faturas = 7 anos, notas de saúde = o mais curto possível. (5) Define um lembrete anual para limpar a tua base de clientes. (6) Pede acordos de subcontratação ao teu sistema de marcações, à tua ferramenta de e-mail, ao prestador de pagamentos e ao contabilista. (7) Garante que todos os teus dispositivos têm bloqueio de ecrã e encriptação do disco. (8) Envia campanhas em bcc ou através de uma ferramenta de e-mail adequada com link de cancelamento, nunca com endereços em CC. (9) Faz um pequeno plano para violações de dados: quem comunica, em 72 horas, à autoridade de proteção de dados. (10) Combina quem trata os pedidos de acesso e de apagamento.
Um bom sistema de marcações faz metade desta lista por ti - encriptação, armazenamento separado dos dados de saúde, registo de consentimentos, exportação RGPD, acordo de subcontratação. A outra metade é só uma tarde de trabalho e, depois disso, uma arrumação anual.
O Salonnare cobre exatamente essa metade técnica, incluindo o alojamento de dados na UE - Experimenta o Salonnare gratuitamente.
O Salonnare trata do lado técnico do RGPD por ti
Cofre de saúde encriptado para notas de saúde, registo de consentimentos, exportação RGPD por cliente, prazos de conservação integrados e, de série, um acordo de subcontratação e uma lista de subcontratantes. Tu tratas dos formulários de avaliação e da limpeza anual; o Salonnare trata do resto.
Experimenta o Salonnare gratuitamentePerguntas frequentes sobre o RGPD para salões
O RGPD também se aplica a um pequeno salão de uma só pessoa?
Sim. O RGPD não tem um limite mínimo de dimensão - quer tenhas uma cadeira ou dez filiais, tratas dados pessoais e por isso a lei aplica-se. O que varia é o rigor da fiscalização e quanto tens de documentar: um salão pequeno não precisa de nomear um encarregado da proteção de dados nem de manter um registo de atividades de tratamento extenso, mas o essencial (um fundamento jurídico válido, minimização dos dados, segurança, direitos dos clientes, dados de saúde separados e com consentimento) vale para todos.
Tenho de nomear um encarregado da proteção de dados (EPD)?
Quase de certeza que não. Um EPD é obrigatório para autoridades públicas e para organizações que tratam categorias especiais de dados em grande escala ou que monitorizam pessoas de forma sistemática. Um salão normal não se enquadra aí, nem mesmo se guardares notas de saúde - "grande escala" quer dizer algo como um hospital ou uma seguradora, não um salão com algumas centenas de clientes. Ainda assim é útil designar internamente uma pessoa para acompanhar as questões do RGPD.
Posso pôr fotografias de antes e depois de clientes no Instagram?
Só com o consentimento da cliente, e esse consentimento tem de ser específico para essa finalidade. "Posso tirar uma fotografia para a tua ficha" não é o mesmo que "posso pôr esta fotografia no Instagram e no meu site". Pergunta separadamente, regista com o que a cliente concordou e respeita se alguém mais tarde retirar o consentimento (tira a fotografia do ar). Para menores reconhecíveis precisas do consentimento dos pais. Grandes planos anónimos, sem rosto, são uma escolha mais segura para o teu feed.
Durante quanto tempo tenho de guardar as faturas dos clientes?
Sete anos - é a obrigação legal de conservação dos teus registos empresariais, e prevalece sobre o princípio do RGPD de "o mais curto possível". Durante esses sete anos usas esses dados apenas para a contabilidade e as autoridades fiscais, já não para marketing nem contacto com clientes. Ao fim de sete anos apagas ou anonimizas. Os restantes dados de clientes (ficha, histórico de tratamentos) não precisas de guardar tanto tempo - aí aplica-se um prazo "razoável" muito mais curto, tipicamente de 1 a 2 anos após a última visita.
O que devo fazer se houver uma violação de dados?
Primeiro avalia o risco para as clientes. Se houver probabilidade de dano (fraude de identidade, exposição de dados sensíveis, danos reputacionais), comunicas no prazo de 72 horas após a descoberta à autoridade de proteção de dados, através do formulário online dela. Em caso de risco elevado, informas também as clientes afetadas, em linguagem simples. Documenta sempre o que aconteceu, quando, que dados estavam envolvidos e que medidas tomaste - mesmo que decidas que a comunicação não é necessária. A encriptação ajuda imenso: dados num dispositivo roubado que esteja devidamente encriptado normalmente não constituem uma violação de dados de comunicação obrigatória.