

RODO w salonie kosmetycznym: jakie dane klientów możesz przechowywać i jak długo?
Typowy salon przetwarza więcej danych osobowych, niż zdaje sobie z tego sprawę właściciel: imię i nazwisko, adres, telefon, e-mail, historię usług, dane płatnicze, czasem zdjęcia przed i po, a przy zabiegach na skórę czy iniekcjach także dane dotyczące zdrowia, takie jak alergie, leki i ciąża. RODO dotyczy każdego salonu - także jednoosobowej firmy z zeszytem pełnym numerów klientów. Kary dla małych przedsiębiorców są rzadkie, ale skarga do organu ochrony danych (w Holandii Autoriteit Persoonsgegevens), rozgniewana była klientka, która żąda swoich danych, czy naruszenie ochrony danych (skradziony laptop, źle wysłana wiadomość masowa) są bardziej realne, niż myślisz - a wtedy kosztują cię znacznie więcej czasu niż poprawne ustawienie wszystkiego od początku. Ten poradnik przekłada RODO na to, co salon faktycznie musi zrobić: jakie dane możesz przechowywać, jak długo, kiedy potrzebujesz zgody, a kiedy nie, i jak bezpiecznie przechowywać notatki zdrowotne. Bez prawniczego żargonu - praktyka, okresy przechowywania i przykładowe sformułowania. (To nie jest porada prawna; jeśli masz konkretną wątpliwość, skonsultuj się z prawnikiem specjalizującym się w ochronie danych lub zajrzyj do wytycznych swojego organu ochrony danych.)
Jakie dane klientów może przechowywać salon?
RODO opiera się na dwóch zasadach: potrzebujesz ważnej podstawy prawnej do przetwarzania danych i nie przetwarzasz więcej, niż to konieczne (minimalizacja danych).
W przypadku salonu podstawa dla większości danych jest prosta: "wykonanie umowy" - nie zaplanujesz wizyty, nie wykonasz usługi ani nie wystawisz rachunku bez imienia i nazwiska, danych kontaktowych i historii usług. Jest to więc dozwolone bez osobnej zgody.
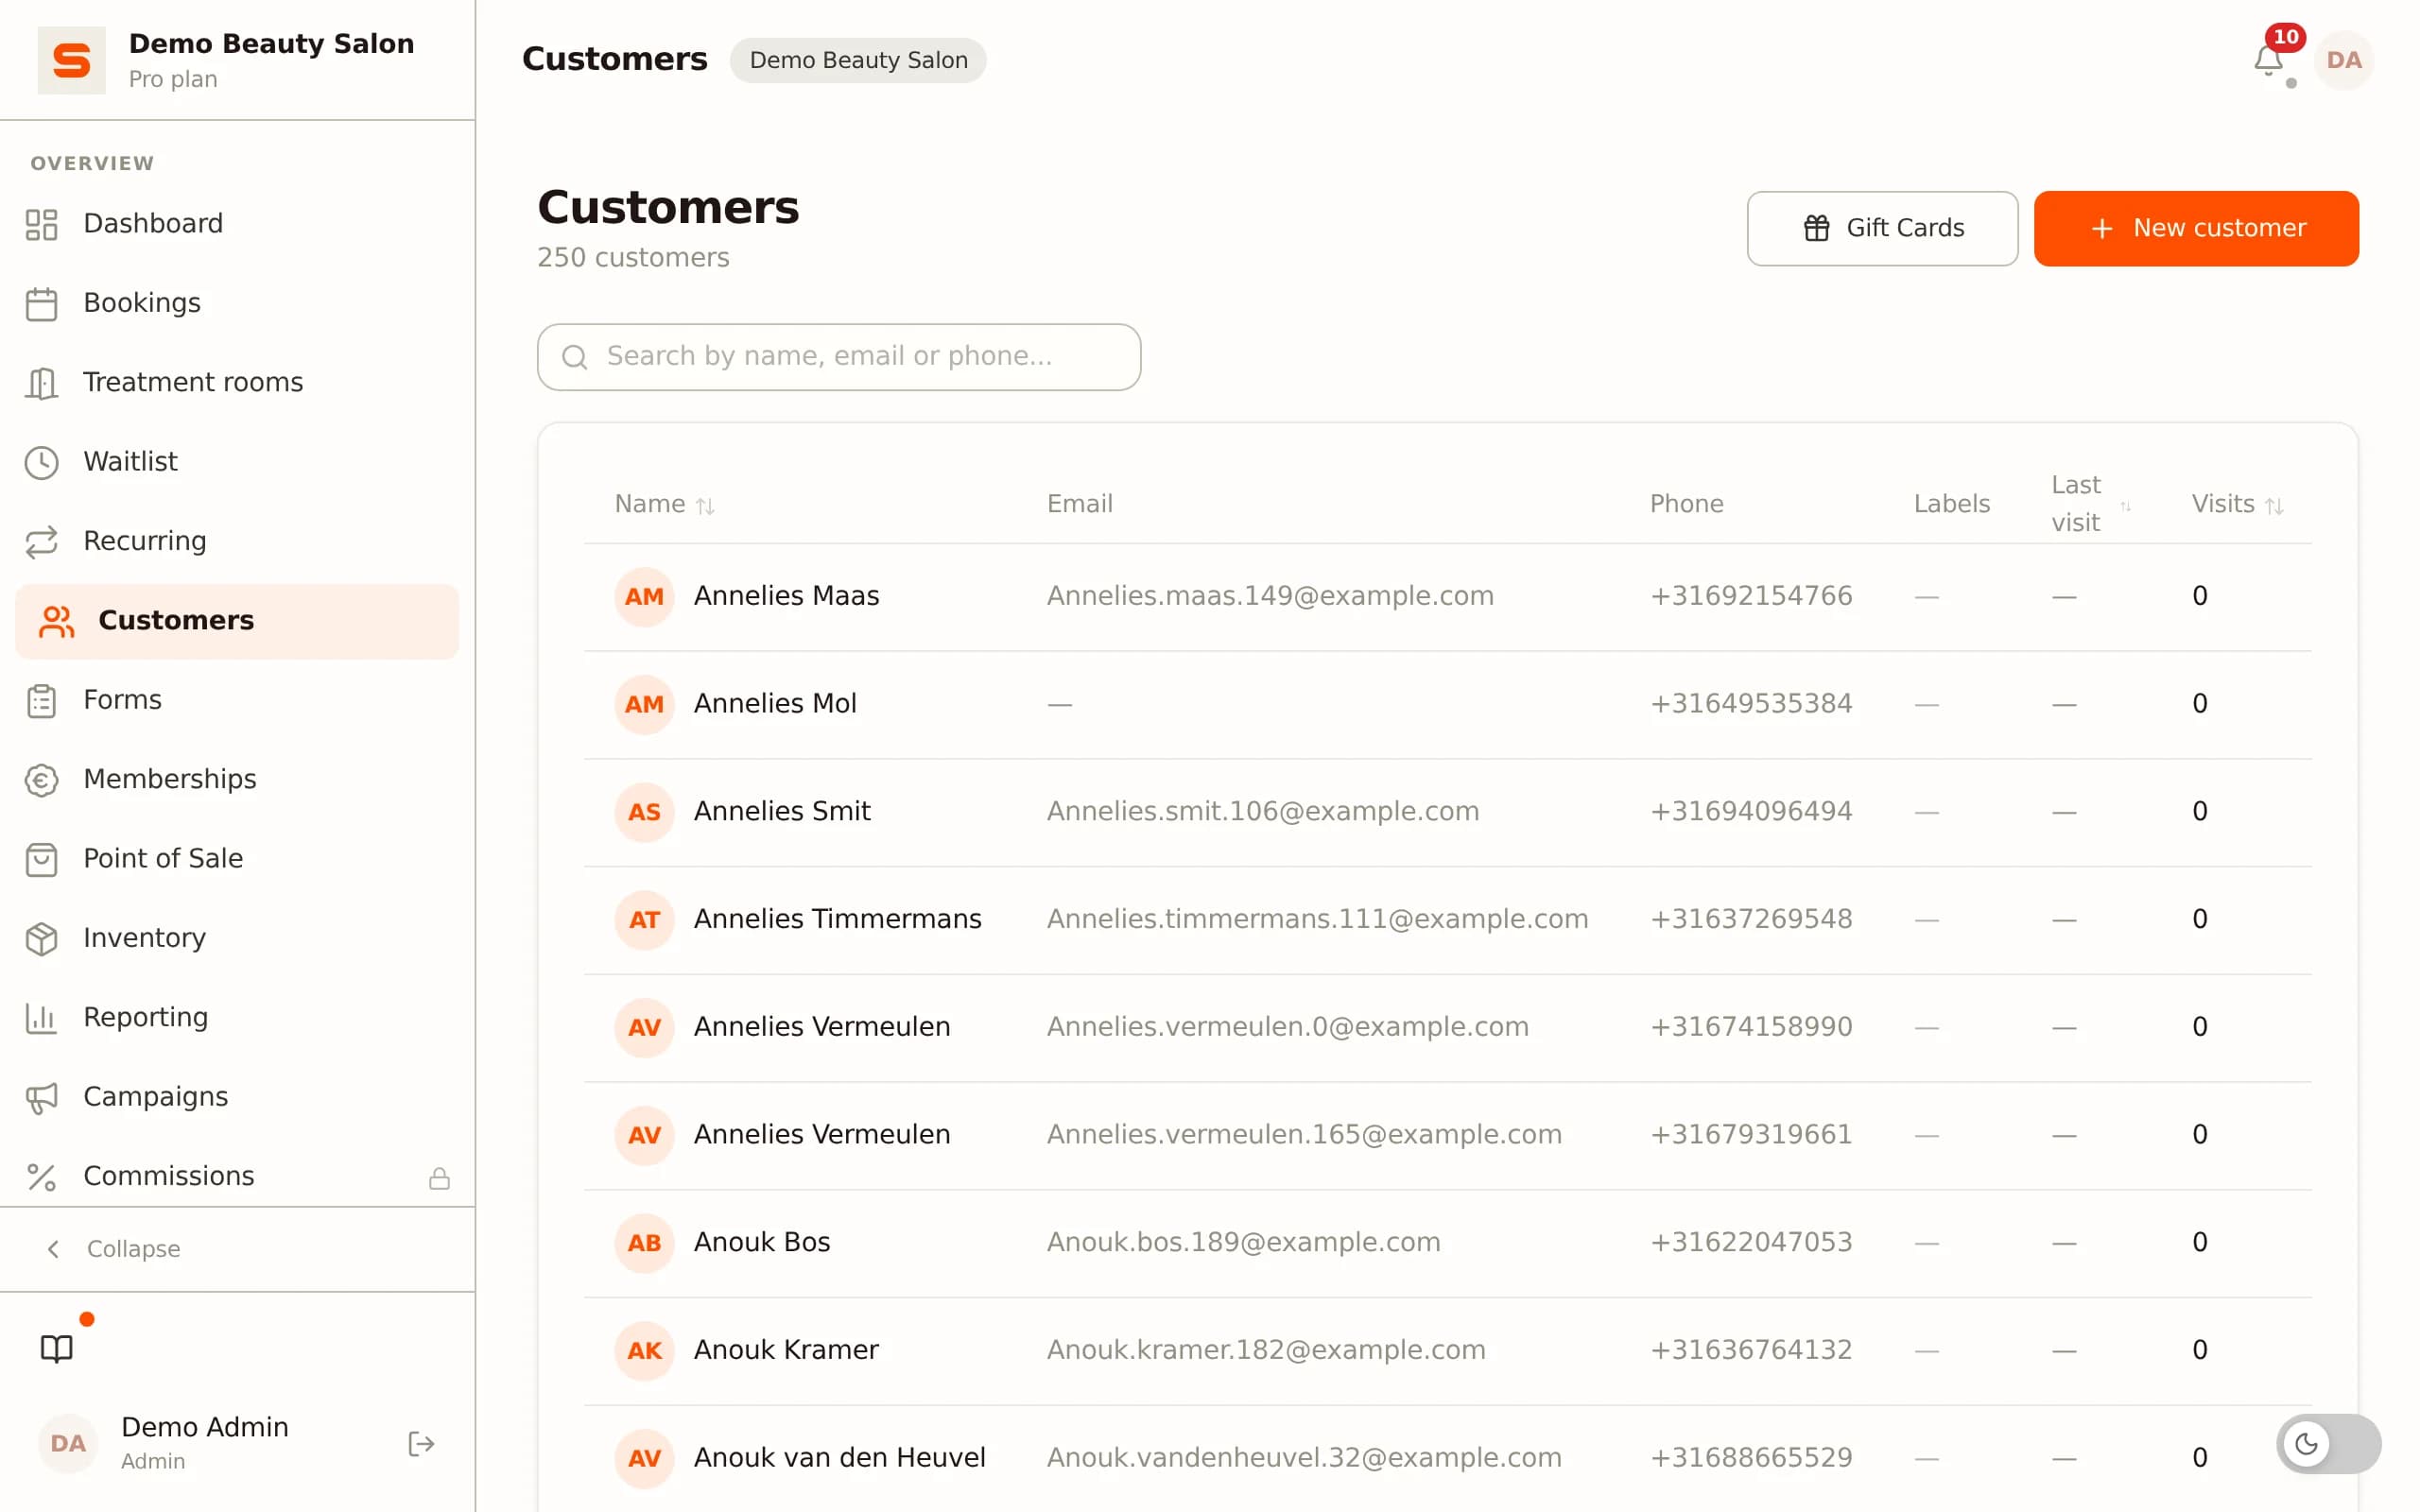
Konkretnie możesz standardowo przechowywać: imię i nazwisko, adres, numer telefonu, adres e-mail, datę urodzenia (na potrzeby ofert urodzinowych lub weryfikacji wieku przy niektórych zabiegach), historię usług, umówione wizyty, historię niestawiennictw, dane płatnicze i dane do faktur oraz notatki wewnętrzne istotne dla usługi ("klientka zawsze chce tę samą stylistkę", "kolor był ostatnio za ciemny"). Czego nie możesz tak po prostu przechowywać: kopii dokumentu tożsamości, krajowego numeru identyfikacyjnego ani danych, które nie mają nic wspólnego z usługą.
Zasada praktyczna: jeśli nie potrafisz uzasadnić jakiejś informacji zdaniem "potrzebuję tego, by dobrze obsłużyć tę klientkę lub poprawnie wystawić jej rachunek", usuń ją albo poproś o wyraźną zgodę. W Salonnare standardowy profil klienta zawiera tylko to, czego salon faktycznie potrzebuje; wszystko ponad to jest świadomym wyborem.
Szczególne kategorie danych: alergie, leki, choroby skóry, ciąża
Tu robi się poważnie. Dane dotyczące czyjegoś zdrowia to "szczególne kategorie danych osobowych" (art. 9 RODO) i co do zasady nie wolno ci ich przetwarzać - chyba że masz wyraźną zgodę klienta.
Dla salonów kosmetycznych, terapeutów skóry i wszystkich, którzy pracują z preparatami chemicznymi, igłami, laserami czy iniekcjami, to nie jest przypadek brzegowy: alergia na składnik, przyjmowanie leków przeciwzakrzepowych, choroba skóry czy ciąża to zarówno informacje istotne dla zabiegu, jak i dane dotyczące zdrowia.
Co musisz zapewnić: (1) poproś o wyraźną zgodę, zanim zapiszesz te dane - najlepiej przez pole wyboru lub podpis na formularzu wywiadu, który określa, do czego je wykorzystujesz; (2) przechowuj je oddzielnie od zwykłych danych klientów, a nie jako luźną uwagę w ogólnym polu notatek; (3) ogranicz dostęp do pracowników, którzy wykonują zabieg; (4) przechowuj je możliwie najkrócej i usuń, gdy klient przestaje przychodzić; (5) zadbaj o to, by klient mógł wycofać zgodę.
Salonnare ma do tego specjalny szyfrowany "sejf zdrowotny": notatki zdrowotne są przechowywane z szyfrowaniem AES-256, oddzielnie od `clients.notes`, z rejestrem dostępu, zapisem zgody dla każdego klienta i automatycznym okresem usuwania. Zwykła "notatka przy kliencie" wyraźnie nie jest do tego właściwym miejscem.
Jak długo możesz przechowywać dane klientów?
RODO nie określa sztywnych terminów - zasada brzmi "nie dłużej, niż to konieczne". W praktyce stosujesz różne okresy dla różnych rodzajów danych.
Dla aktywnego klienta: tak długo, jak trwa relacja z klientem. Dla klienta, który już nie przychodzi: rozsądny okres - wytyczne dotyczące ochrony danych często wskazują jako punkt odniesienia dla kartotek klientów około 2 lata od ostatniego kontaktu; wiele salonów wybiera od 1 do 2 lat i przed tym terminem wysyła e-mail w stylu "tęsknimy za tobą".
Dla faktur i danych płatniczych obowiązuje ustawowy obowiązek przechowywania przez 7 lat (dokumentacja podatkowa) - te możesz i musisz przechowywać dłużej niż resztę, ale w tym okresie wykorzystujesz je wyłącznie do księgowości, a nie do marketingu.
Dla notatek zdrowotnych: możliwie najkrócej, a w każdym razie usuń je, gdy tylko klient przestanie przychodzić. Dla zgody marketingowej (lista mailingowa): do czasu wypisania się klienta. Dla zdjęć przed i po: do czasu wycofania zgody przez klienta i nie dłużej, niż to konieczne do celu, w jakim zostały wykonane.
W praktyce: raz w roku ustaw przypomnienie o porządkach w bazie klientów - zanonimizuj lub usuń nieaktywnych klientów, wyczyść stare notatki zdrowotne. Salonnare robi część tego automatycznie: sejf zdrowotny ma zadanie retencji, które po ustawionym okresie usuwa wygasłe notatki zdrowotne.
Zgoda: kiedy jej potrzebujesz i jak ją zapisać?
Częstym błędem jest przekonanie, że na wszystko potrzebujesz zgody - a drugim błędem przekonanie, że nigdy jej nie potrzebujesz. Prawda leży pośrodku.
Nie potrzebujesz osobnej zgody na: planowanie wizyt, wysyłanie potwierdzeń i przypomnień o wizytach, prowadzenie historii usług i wystawianie rachunku. Wszystko to mieści się w "wykonaniu umowy".
Wyraźnej zgody potrzebujesz na: zapisywanie danych dotyczących zdrowia, robienie i przechowywanie zdjęć przed i po, wykorzystanie zdjęć na stronie internetowej lub w mediach społecznościowych (z rozpoznawalną klientką) oraz wysyłanie wiadomości marketingowych lub newslettera.
Zgoda musi być dobrowolna, konkretna, świadoma i jednoznaczna - więc żadnego wstępnie zaznaczonego pola, żadnego "rezerwując, zgadzasz się na wszystkie nasze wysyłki", a klient musi móc ją wycofać równie łatwo, jak ją wyraził.
Jak ją zapisać: formularz wywiadu (papierowy lub cyfrowy) z osobnymi polami wyboru dla każdego celu albo podwójne potwierdzenie (double opt-in) dla newslettera. Zachowaj informację, co klient zaznaczył, kiedy i w której wersji tekstu. Salonnare zapisuje zgodę na notatki zdrowotne ze znacznikiem czasu i przechowuje zdarzenia dotyczące zgód, więc w razie pytania lub skargi możesz dokładnie pokazać, na co klient się zgodził.
Umowa powierzenia przetwarzania danych, podprzetwarzający i naruszenia ochrony danych
Gdy tylko korzystasz z oprogramowania przechowującego dane klientów - systemu rezerwacji, narzędzia mailowego do newslettera, dostawcy płatności, programu księgowego - przekazujesz dane "podmiotowi przetwarzającemu", a wtedy potrzebujesz umowy powierzenia przetwarzania danych (DPA), która określa, co ten podmiot może, a czego nie może robić z danymi.
Porządny dostawca ma ją standardowo przygotowaną; poproś o nią, jeśli nie możesz jej znaleźć. To samo dotyczy podmiotów, z których z kolei korzysta twój dostawca (podprzetwarzających: hosting, wysyłka e-maili, SMS) - powinny znajdować się na liście, którą możesz przejrzeć.
Dalej naruszenia ochrony danych: jeśli dane osobowe trafiają (lub mogą trafić) w niepowołane ręce - skradziony lub zgubiony laptop czy telefon bez szyfrowania, wiadomość masowa przypadkowo wysłana ze wszystkimi adresami w polu DW, zhakowane konto, teczka z formularzami wywiadu, która znika z twojego samochodu - to jest naruszenie ochrony danych.
Jeśli istnieje ryzyko dla osób, których dotyczy, musisz w ciągu 72 godzin zgłosić je organowi ochrony danych, a przy wysokim ryzyku poinformować też samych klientów. Prowadź więc krótki "rejestr naruszeń" (co, kiedy, co zrobiono), używaj blokady ekranu i szyfrowania na urządzeniach i wysyłaj wiadomości masowe w polu UDW lub przez porządne narzędzie mailowe.
Salonnare szyfruje wrażliwe dane, rejestruje dostęp do sejfu zdrowotnego i standardowo zapewnia umowę powierzenia przetwarzania danych wraz z aktualną listą podprzetwarzających - to zdejmuje z ciebie najważniejsze formalności.
Prawa twoich klientów: dostęp, sprostowanie i usunięcie
Twoi klienci mają prawa, na które musisz umieć odpowiedzieć - zwykle w ciągu miesiąca.
Trzy, z którymi w salonie spotykasz się najczęściej: (1) Dostęp - klient może zapytać, jakie dane o nim przechowujesz i do czego je wykorzystujesz. Przekazujesz wtedy zestawienie: dane profilu, wizyty, historię usług, ewentualne notatki zdrowotne, faktury i informacje, jakie zgody zostały wyrażone. (2) Sprostowanie - jeśli dane są błędne, poprawiasz je. (3) Usunięcie ("prawo do bycia zapomnianym") - klient może zażądać usunięcia, a ty co do zasady musisz to zrobić, z wyjątkiem danych, które masz ustawowy obowiązek przechowywać (faktury: 7 lat) - w ich przypadku wyjaśniasz, że nie możesz usunąć tego zapisu, ale zaprzestaniesz jego dalszego wykorzystywania i usuniesz resztę.
Istnieje też prawo do przenoszenia danych (otrzymania danych w czytelnym formacie) i prawo do sprzeciwu wobec marketingu - to drugie po prostu obsługujesz działającym linkiem do wypisania się. W praktyce: ustal, kto w twoim salonie zajmuje się takimi wnioskami i w jaki sposób.
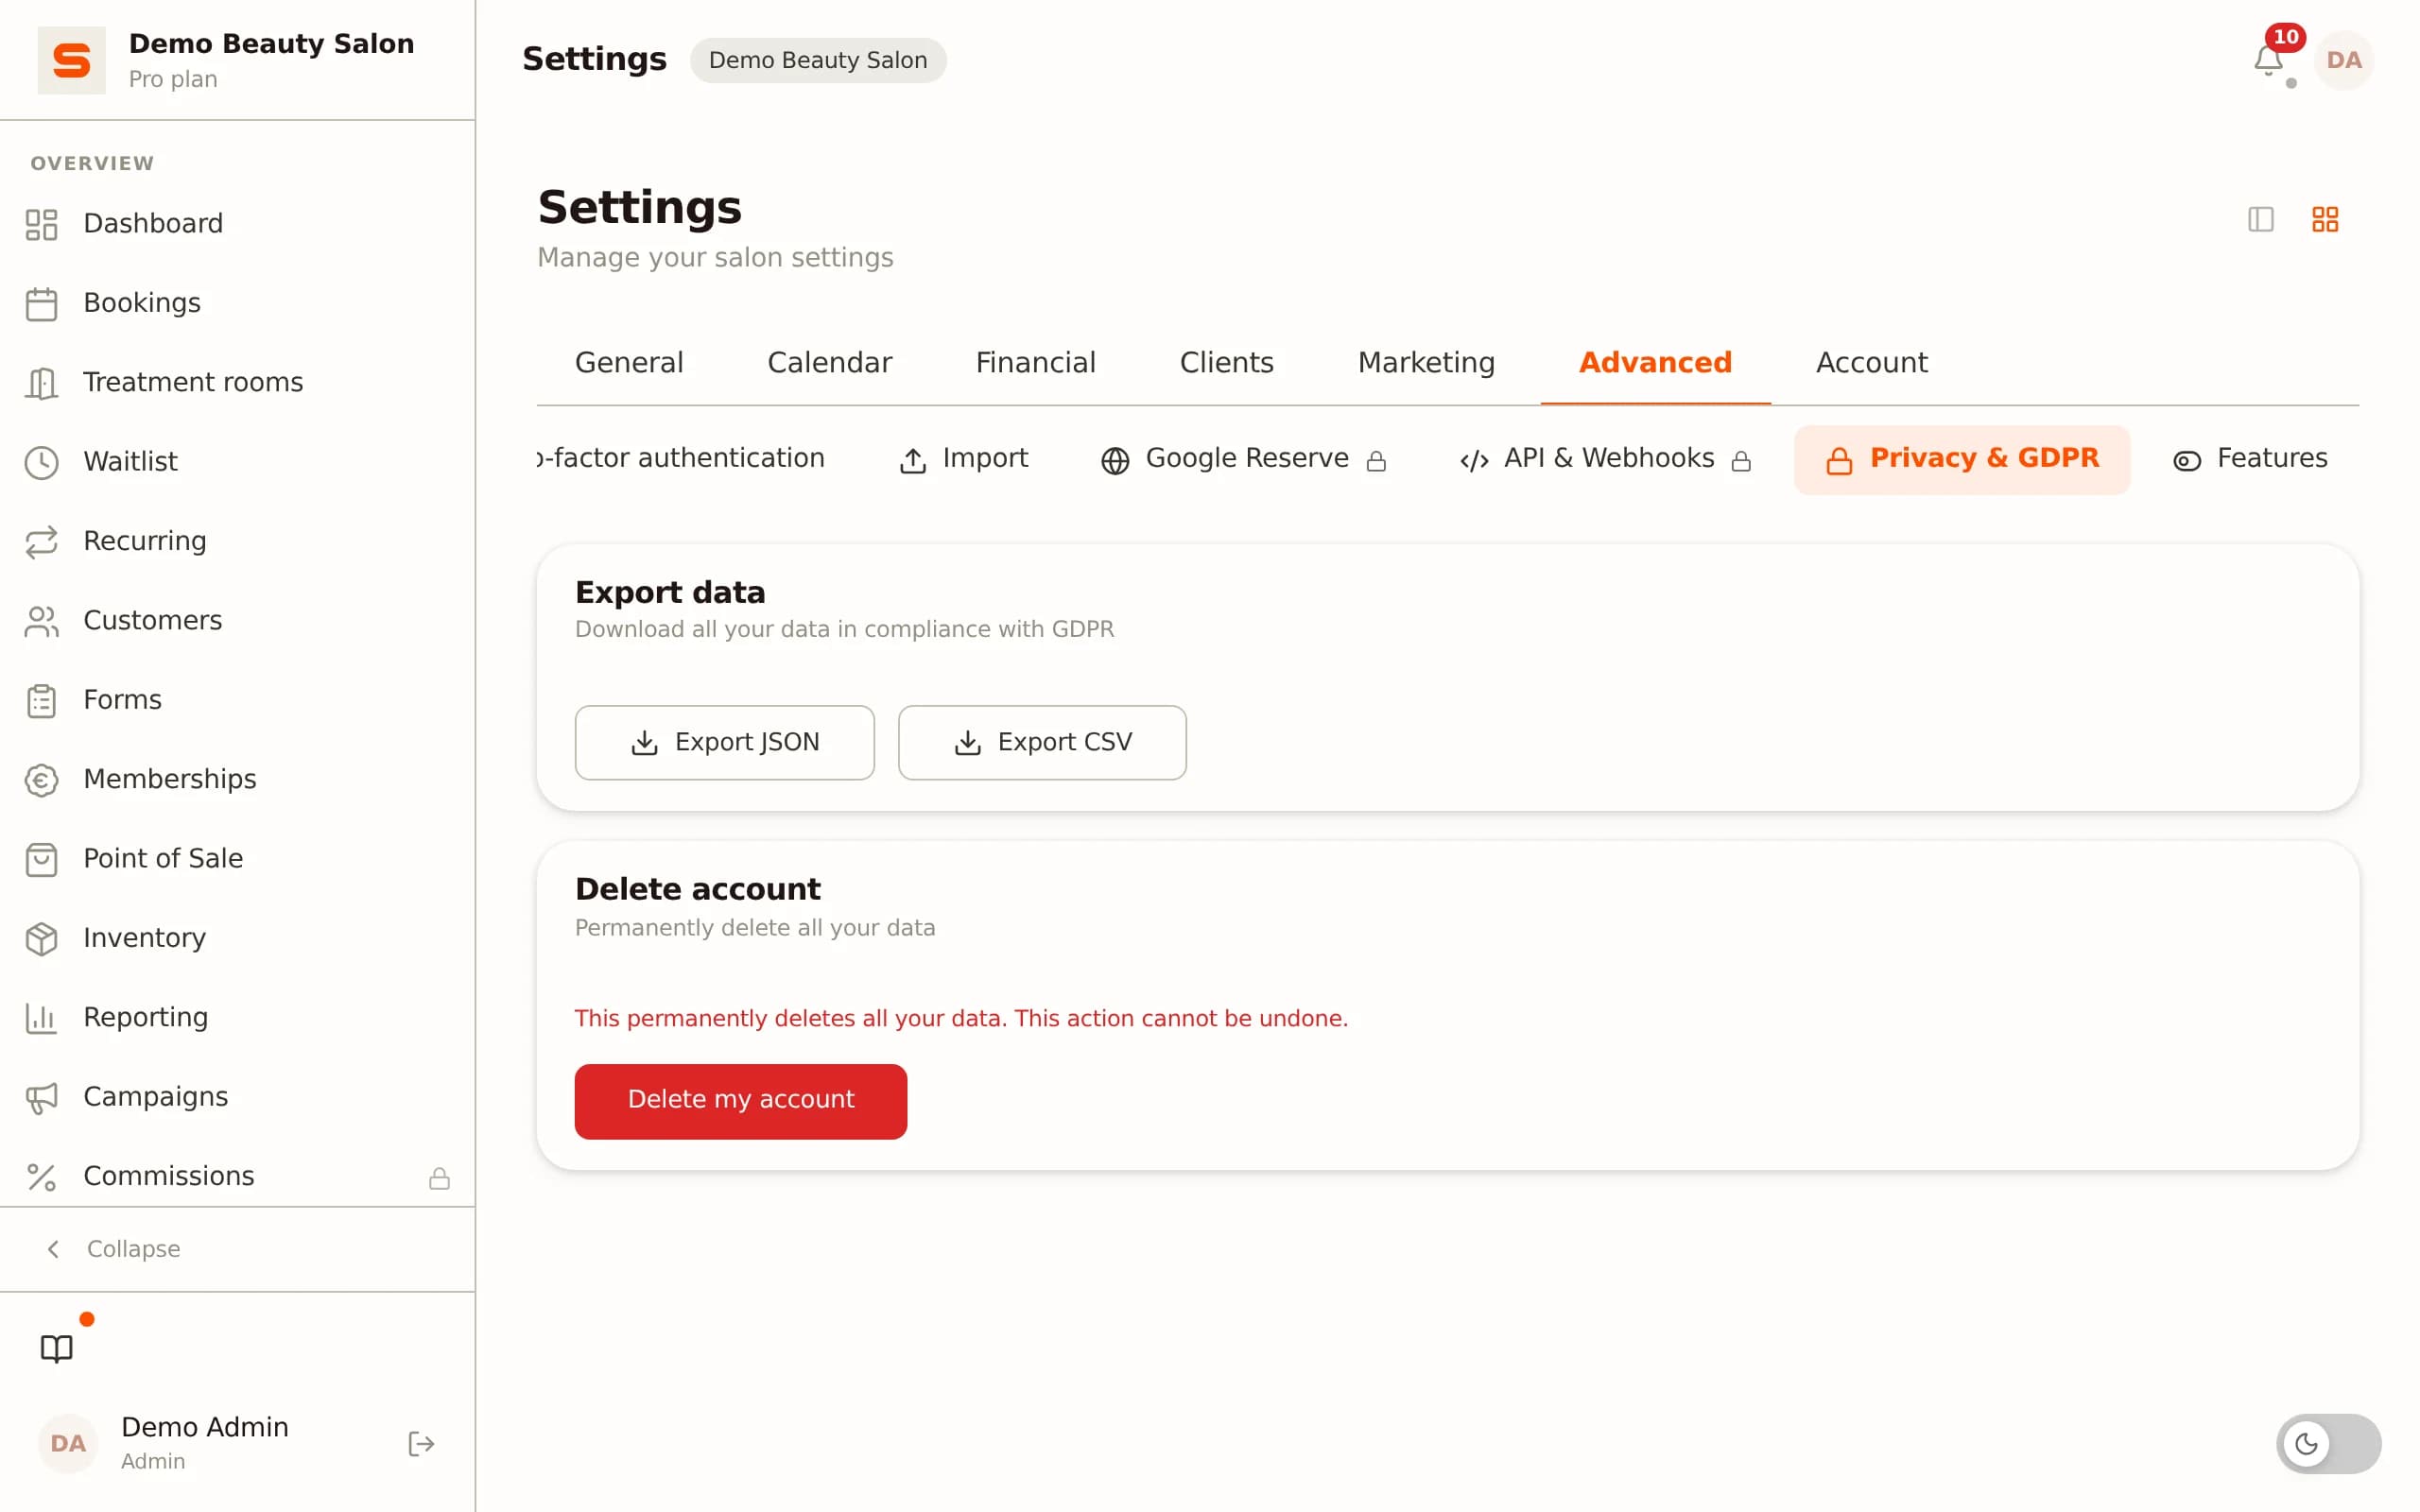
Salonnare ma wbudowany eksport RODO, który na żądanie zbiera wszystkie dane klienta w jednym pliku (profil, wizyty, usługi, faktury, notatki zdrowotne, historia zgód), więc wniosek o dostęp nie oznacza pół dnia szukania.
Praktyczna checklista RODO dla twojego salonu
Dziesięć rzeczy, które możesz odhaczyć w tym tygodniu: (1) Sprawdź, jakie dane klientów zbierasz i dlaczego - zrezygnuj z tego, czego nie potrzebujesz. (2) Przenieś notatki zdrowotne (alergia, leki, skóra, ciąża) poza zwykłe notatki, z wyraźną zgodą i ograniczonym dostępem. (3) Przygotuj formularz wywiadu z osobnymi polami wyboru dla każdego celu (usługa, dane zdrowotne, zdjęcia, newsletter). (4) Ustal okresy przechowywania: aktywny klient = na bieżąco, nieaktywny = 1-2 lata, faktury = 7 lat, notatki zdrowotne = możliwie najkrócej. (5) Raz w roku ustaw przypomnienie o porządkach w bazie klientów. (6) Poproś o umowy powierzenia przetwarzania danych dostawcę systemu rezerwacji, narzędzia mailowego, dostawcę płatności i księgowego. (7) Zadbaj o to, by wszystkie twoje urządzenia miały blokadę ekranu i szyfrowanie dysku. (8) Wysyłaj wiadomości masowe w polu UDW lub przez porządne narzędzie mailowe z linkiem do wypisania się, nigdy z adresami w polu DW. (9) Przygotuj krótki plan na wypadek naruszenia ochrony danych: kto zgłasza, w ciągu 72 godzin, do organu ochrony danych. (10) Ustal, kto zajmuje się wnioskami o dostęp i usunięcie danych.
Dobry system rezerwacji robi za ciebie połowę tej listy - szyfrowanie, oddzielne przechowywanie danych zdrowotnych, rejestrowanie zgód, eksport RODO, umowę powierzenia przetwarzania danych. Druga połowa to po prostu popołudnie pracy, a potem coroczne porządki.
Salonnare zapewnia dokładnie tę techniczną połowę, łącznie z hostingiem danych w UE - Wypróbuj Salonnare za darmo.
Salonnare załatwia za ciebie techniczną stronę RODO
Szyfrowany sejf zdrowotny na notatki zdrowotne, rejestrowanie zgód, eksport RODO dla każdego klienta, wbudowane okresy przechowywania oraz umowa powierzenia przetwarzania danych i lista podprzetwarzających w standardzie. Ty zajmujesz się formularzami wywiadu i corocznymi porządkami; Salonnare robi resztę.
Wypróbuj Salonnare za darmoNajczęstsze pytania o RODO w salonach
Czy RODO dotyczy także małego, jednoosobowego salonu?
Tak. RODO nie ma dolnego progu wielkości - niezależnie od tego, czy masz jeden fotel, czy dziesięć oddziałów, przetwarzasz dane osobowe, więc przepisy cię obowiązują. To, co się skaluje, to surowość nadzoru i zakres dokumentacji: mały salon nie musi powoływać inspektora ochrony danych ani prowadzić rozbudowanego rejestru czynności przetwarzania, ale podstawy (ważna podstawa prawna, minimalizacja danych, bezpieczeństwo, prawa klientów, dane zdrowotne przechowywane osobno i za zgodą) dotyczą wszystkich.
Czy muszę powołać inspektora ochrony danych (IOD)?
Niemal na pewno nie. Inspektor ochrony danych jest obowiązkowy w organach publicznych i w organizacjach, które przetwarzają szczególne kategorie danych na dużą skalę lub systematycznie monitorują osoby. Zwykły salon do nich nie należy, nawet jeśli prowadzi notatki zdrowotne - "duża skala" oznacza coś w rodzaju szpitala czy ubezpieczyciela, a nie salonu z kilkuset klientami. Przydatne jest jednak wyznaczenie wewnętrznie jednej osoby, która będzie pilnować spraw związanych z RODO.
Czy mogę publikować zdjęcia klientów przed i po na Instagramie?
Tylko za zgodą klienta, i to zgodą konkretnie na ten cel. "Czy mogę zrobić zdjęcie do twojej karty" to nie to samo co "czy mogę umieścić to zdjęcie na Instagramie i mojej stronie". Pytaj osobno, zapisz, na co klient się zgodził, i uszanuj to, jeśli ktoś później wycofa zgodę (zdejmij zdjęcie z sieci). W przypadku rozpoznawalnych osób niepełnoletnich potrzebujesz zgody rodziców. Anonimowe zbliżenia bez twarzy to bezpieczniejszy wybór do twojego profilu.
Jak długo muszę przechowywać faktury klientów?
Siedem lat - to ustawowy obowiązek przechowywania dokumentacji firmowej, który ma pierwszeństwo przed zasadą RODO "możliwie najkrócej". Przez te siedem lat wykorzystujesz te dane wyłącznie do księgowości i na potrzeby urzędu skarbowego, a nie do marketingu czy kontaktu z klientem. Po siedmiu latach usuwasz je lub anonimizujesz. Pozostałych danych klientów (profil, historia usług) nie musisz przechowywać tak długo - tam obowiązuje znacznie krótszy, "rozsądny" okres, zwykle od 1 do 2 lat od ostatniej wizyty.
Co zrobić w razie naruszenia ochrony danych?
Najpierw oceń ryzyko dla klientów. Jeśli istnieje szansa na szkodę (kradzież tożsamości, ujawnienie wrażliwych danych, szkoda wizerunkowa), zgłaszasz to w ciągu 72 godzin od wykrycia do organu ochrony danych przez jego formularz online. Przy wysokim ryzyku informujesz też samych klientów, których to dotyczy, prostym językiem. Zawsze dokumentuj, co się stało, kiedy, jakich danych to dotyczyło i jakie podjąłeś działania - nawet jeśli uznasz, że zgłoszenie nie jest konieczne. Szyfrowanie bardzo pomaga: dane na skradzionym urządzeniu, które jest prawidłowo zaszyfrowane, zwykle nie stanowią naruszenia podlegającego zgłoszeniu.