

GDPR per centri estetici: quali dati dei clienti puoi conservare, e per quanto tempo?
Un salone tipico tratta più dati personali di quanto il titolare immagini: nome, indirizzo, telefono, email, storico dei trattamenti, dati di pagamento, a volte foto prima e dopo, e per i trattamenti della pelle o gli iniettabili anche dati sanitari come allergie, farmaci e gravidanza. Il GDPR vale per ogni salone, compresa l'attività individuale con un quaderno pieno di numeri di clienti. Le sanzioni per i piccoli operatori sono rare, ma un reclamo all'autorità per la protezione dei dati (nei Paesi Bassi l'Autoriteit Persoonsgegevens), un ex cliente arrabbiato che chiede i propri dati o una violazione dei dati (un portatile rubato, una mail inviata alle persone sbagliate) sono più realistici di quanto pensi, e a quel punto ti costano molto più tempo che fare le cose bene fin dall'inizio. Questa guida traduce il GDPR in ciò che un salone deve fare davvero: quali dati puoi conservare, per quanto tempo, quando ti serve il consenso e quando no, e come archiviare in sicurezza le note sanitarie. Niente gergo legale: pratica, tempi di conservazione e formulazioni di esempio. (Non si tratta di consulenza legale; se hai un dubbio specifico, rivolgiti a un avvocato esperto di privacy o consulta le indicazioni della tua autorità per la protezione dei dati.)
Quali dati dei clienti può conservare un salone?
Il GDPR si basa su due principi: ti serve una base giuridica valida per trattare i dati, e non ne tratti più del necessario (minimizzazione dei dati).
Per un salone la base per la maggior parte dei dati è semplice: "esecuzione del contratto". Non puoi fissare un appuntamento, eseguire un trattamento o emettere una fattura senza un nome, dei recapiti e lo storico dei trattamenti. Questo è quindi consentito senza un consenso separato.
In concreto puoi conservare di norma: nome, indirizzo, numero di telefono, indirizzo email, data di nascita (per offerte di compleanno o per verificare l'età per certi trattamenti), storico dei trattamenti, appuntamenti fissati, storico dei no-show, dati di pagamento e fatturazione e note interne rilevanti per il trattamento ("la cliente vuole sempre la stessa stylist", "l'ultima volta il colore era troppo scuro"). Ciò che non puoi conservare così: una copia di un documento d'identità, un numero di identificazione nazionale o dati che non hanno nulla a che fare con il trattamento.
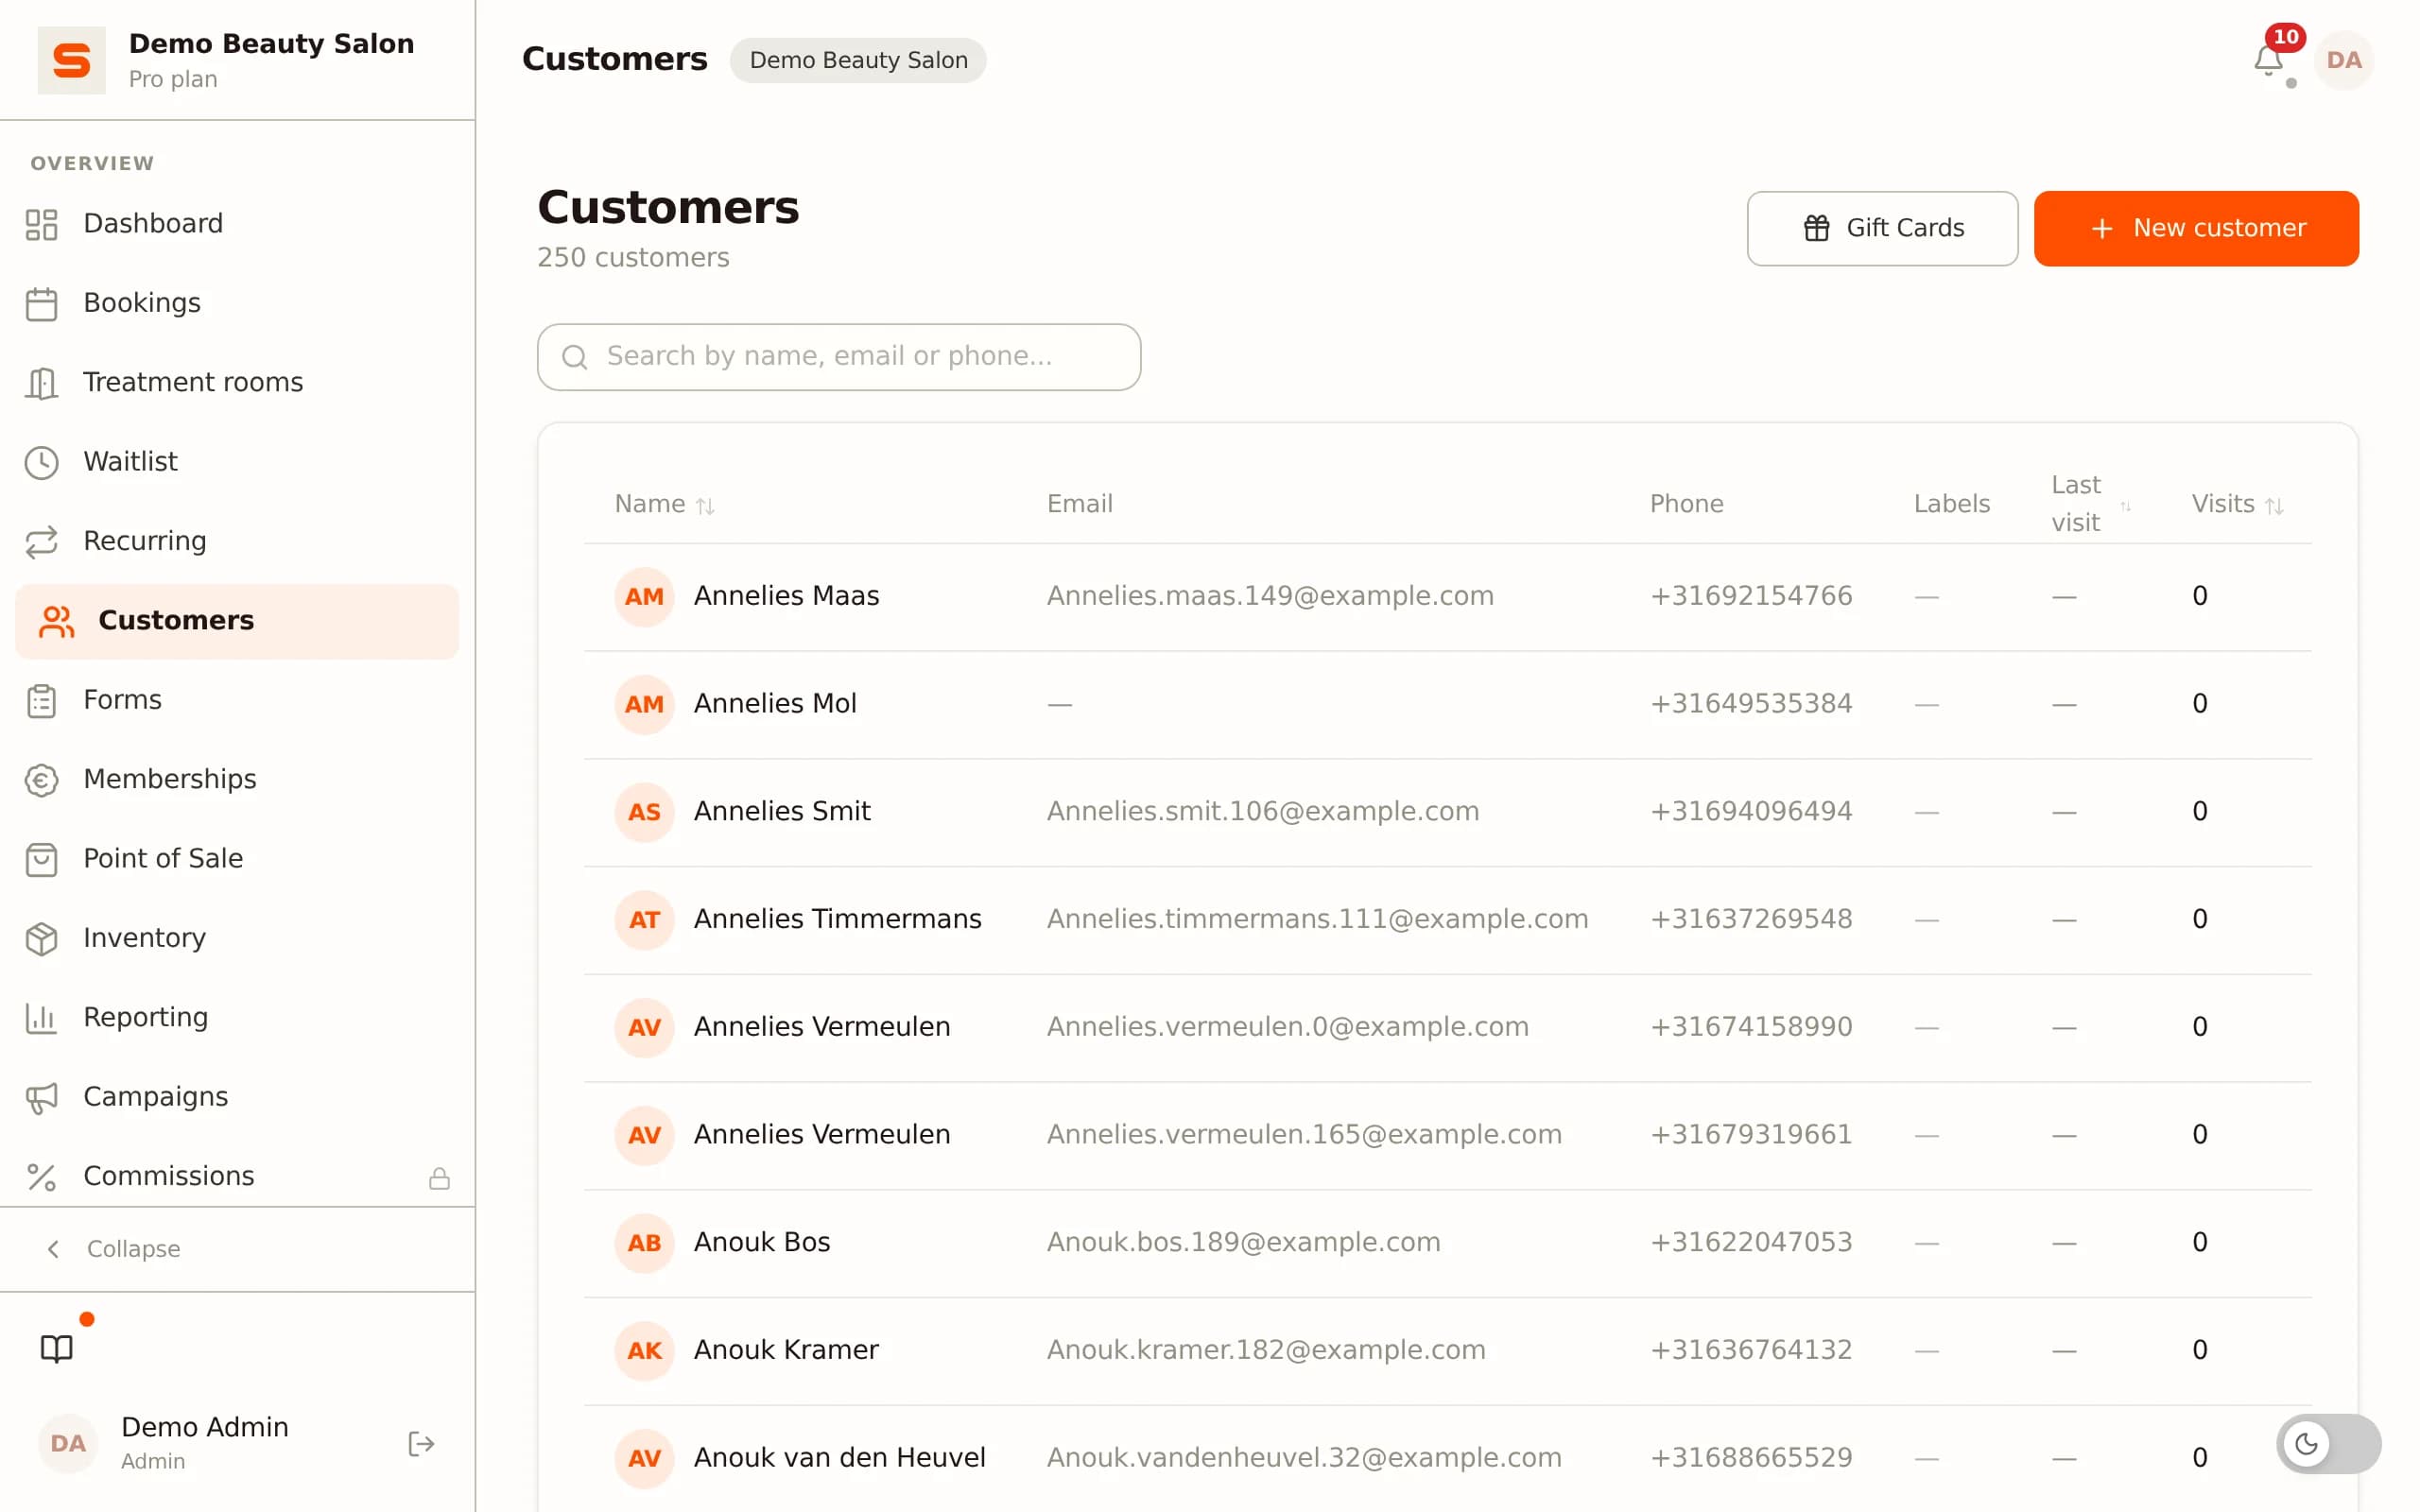
Regola pratica: se non sai giustificare un dato con "mi serve per trattare bene questo cliente o fatturargli correttamente", cancellalo o chiedi un consenso esplicito. In Salonnare la scheda cliente standard contiene solo ciò che serve davvero a un salone; tutto il resto è una scelta consapevole.
Categorie particolari di dati: allergie, farmaci, problemi della pelle, gravidanza
Qui le cose si fanno serie. I dati sulla salute di una persona sono "categorie particolari di dati personali" (articolo 9 del GDPR) e in linea di principio non puoi trattarli, a meno che tu non abbia il consenso esplicito del cliente.
Per centri estetici, dermoestetiste e chiunque lavori con prodotti chimici, aghi, laser o iniettabili, non è un caso limite: un'allergia a un ingrediente, l'uso di anticoagulanti, un problema della pelle o una gravidanza sono allo stesso tempo rilevanti per il trattamento e dati sanitari.
Cosa devi predisporre: (1) chiedi il consenso esplicito prima di registrare questi dati, preferibilmente con una casella da spuntare o una firma su un modulo di anamnesi che indichi a cosa servono; (2) conservali separatamente dai normali dati dei clienti, non come un'annotazione sparsa in un campo note generico; (3) limita chi può vederli ai collaboratori che eseguono il trattamento; (4) conservali il meno possibile e cancellali quando il cliente smette di venire; (5) assicurati che il cliente possa revocare il consenso.
Salonnare ha per questo un "archivio sanitario" cifrato dedicato: le note sanitarie sono conservate con cifratura AES-256, separate da `clients.notes`, con un registro degli accessi, una registrazione del consenso per cliente e un periodo di cancellazione automatica. Una normale "nota sul cliente" non è esplicitamente il posto giusto per questi dati.
Per quanto tempo puoi conservare i dati dei clienti?
Il GDPR non fissa termini precisi: la regola è "non più a lungo del necessario". Nella pratica usi termini diversi per ogni tipo di dato.
Per un cliente attivo: finché dura il rapporto con il cliente. Per un cliente che non viene più: un periodo ragionevole. Le linee guida sulla protezione dei dati citano spesso circa 2 anni dall'ultimo contatto come riferimento per le schede clienti; molti saloni scelgono da 1 a 2 anni e prima di quella scadenza inviano una mail del tipo "ci manchi".
Per fatture e dati di pagamento c'è un obbligo legale di conservazione di 7 anni (amministrazione fiscale): quelli puoi e devi conservarli più a lungo del resto, ma in quel periodo li usi solo per la contabilità, non per il marketing.
Per le note sanitarie: il meno possibile, e comunque cancellale non appena il cliente smette di venire. Per il consenso al marketing (mailing list): finché il cliente non si disiscrive. Per le foto prima e dopo: finché il cliente non revoca il consenso, e non oltre il necessario per lo scopo per cui le hai scattate.
In pratica: imposta un promemoria una volta all'anno per fare pulizia nella tua clientela, anonimizzando o cancellando i clienti inattivi e le vecchie note sanitarie. Salonnare fa una parte di questo lavoro in automatico: l'archivio sanitario ha un processo di conservazione che elimina le note sanitarie scadute dopo un periodo configurato.
Consenso: quando ti serve e come lo registri?
Un errore comune è pensare che serva il consenso per tutto, e un secondo errore è pensare che non serva mai. La verità sta nel mezzo.
Non ti serve un consenso separato per: fissare appuntamenti, inviare conferme e promemoria degli appuntamenti, conservare lo storico dei trattamenti ed emettere una fattura. Tutto questo rientra nell'"esecuzione del contratto".
Ti serve invece un consenso esplicito per: registrare dati sanitari, scattare e conservare foto prima e dopo, usare foto sul tuo sito o sui social (con un cliente riconoscibile) e inviare comunicazioni di marketing o una newsletter.
Il consenso deve essere libero, specifico, informato e inequivocabile: quindi niente caselle già spuntate, niente "prenotando accetti tutte le nostre comunicazioni", e il cliente deve poterlo revocare con la stessa facilità con cui l'ha dato.
Come registrarlo: un modulo di anamnesi (cartaceo o digitale) con caselle separate per ogni finalità, oppure un double opt-in per la newsletter. Conserva cosa ha spuntato il cliente, quando e la versione del testo. Salonnare registra il consenso per le note sanitarie con data e ora e conserva gli eventi di consenso, così in caso di domande o reclami puoi dimostrare esattamente a cosa ha acconsentito il cliente.
Accordo sul trattamento dei dati, sub-responsabili e violazioni dei dati
Non appena usi un software che contiene dati dei clienti (un sistema di prenotazione, uno strumento email per la newsletter, un fornitore di pagamenti, un programma di contabilità) trasmetti dati a un "responsabile del trattamento", e allora ti serve un accordo sul trattamento dei dati (DPA) che stabilisce cosa quella parte può e non può fare con i dati.
Un fornitore serio ne ha uno pronto di serie; chiedilo se non lo trovi. Lo stesso vale per le parti a cui il tuo fornitore si affida a sua volta (sub-responsabili: hosting, invio email, SMS): devono comparire in un elenco che puoi consultare.
Poi le violazioni dei dati: se dati personali finiscono (o potrebbero finire) nelle mani sbagliate, come un portatile o un telefono rubato o perso senza cifratura, una mail inviata per errore con tutti gli indirizzi in copia, un account violato o una cartella di moduli di anamnesi sparita dalla tua auto, si tratta di una violazione dei dati.
Se c'è un rischio per le persone coinvolte, devi notificarla entro 72 ore all'autorità per la protezione dei dati e, in caso di rischio elevato, informare anche i clienti stessi. Tieni quindi un breve "registro delle violazioni" (cosa, quando, cosa è stato fatto), usa il blocco schermo e la cifratura sui dispositivi e invia le comunicazioni in copia nascosta o con uno strumento email adeguato.
Salonnare cifra i dati sensibili, registra gli accessi all'archivio sanitario e fornisce di serie un accordo sul trattamento dei dati e un elenco aggiornato dei sub-responsabili: questo ti toglie di mezzo la parte più importante delle scartoffie.
I diritti dei tuoi clienti: accesso, rettifica e cancellazione
I tuoi clienti hanno diritti a cui devi saper rispondere, di solito entro un mese.
I tre che incontri più spesso in un salone: (1) Accesso: il cliente può chiedere quali dati conservi su di lui e a cosa li usi. Fornisci allora un riepilogo: dati della scheda, appuntamenti, storico dei trattamenti, eventuali note sanitarie, fatture e quali consensi sono stati dati. (2) Rettifica: se un dato è sbagliato, lo correggi. (3) Cancellazione ("diritto all'oblio"): il cliente può chiedere la cancellazione e in linea di principio devi accoglierla, tranne per i dati che sei obbligato per legge a conservare (fatture: 7 anni). Per quelli spieghi che non puoi cancellare quel documento ma che ne interromperai ogni ulteriore uso e cancellerai il resto.
C'è anche il diritto alla portabilità dei dati (ricevere i dati in un formato leggibile) e il diritto di opporsi al marketing: quest'ultimo lo gestisci semplicemente con un link di disiscrizione funzionante. In pratica: stabilisci chi nel tuo salone gestisce questo tipo di richieste, e come.
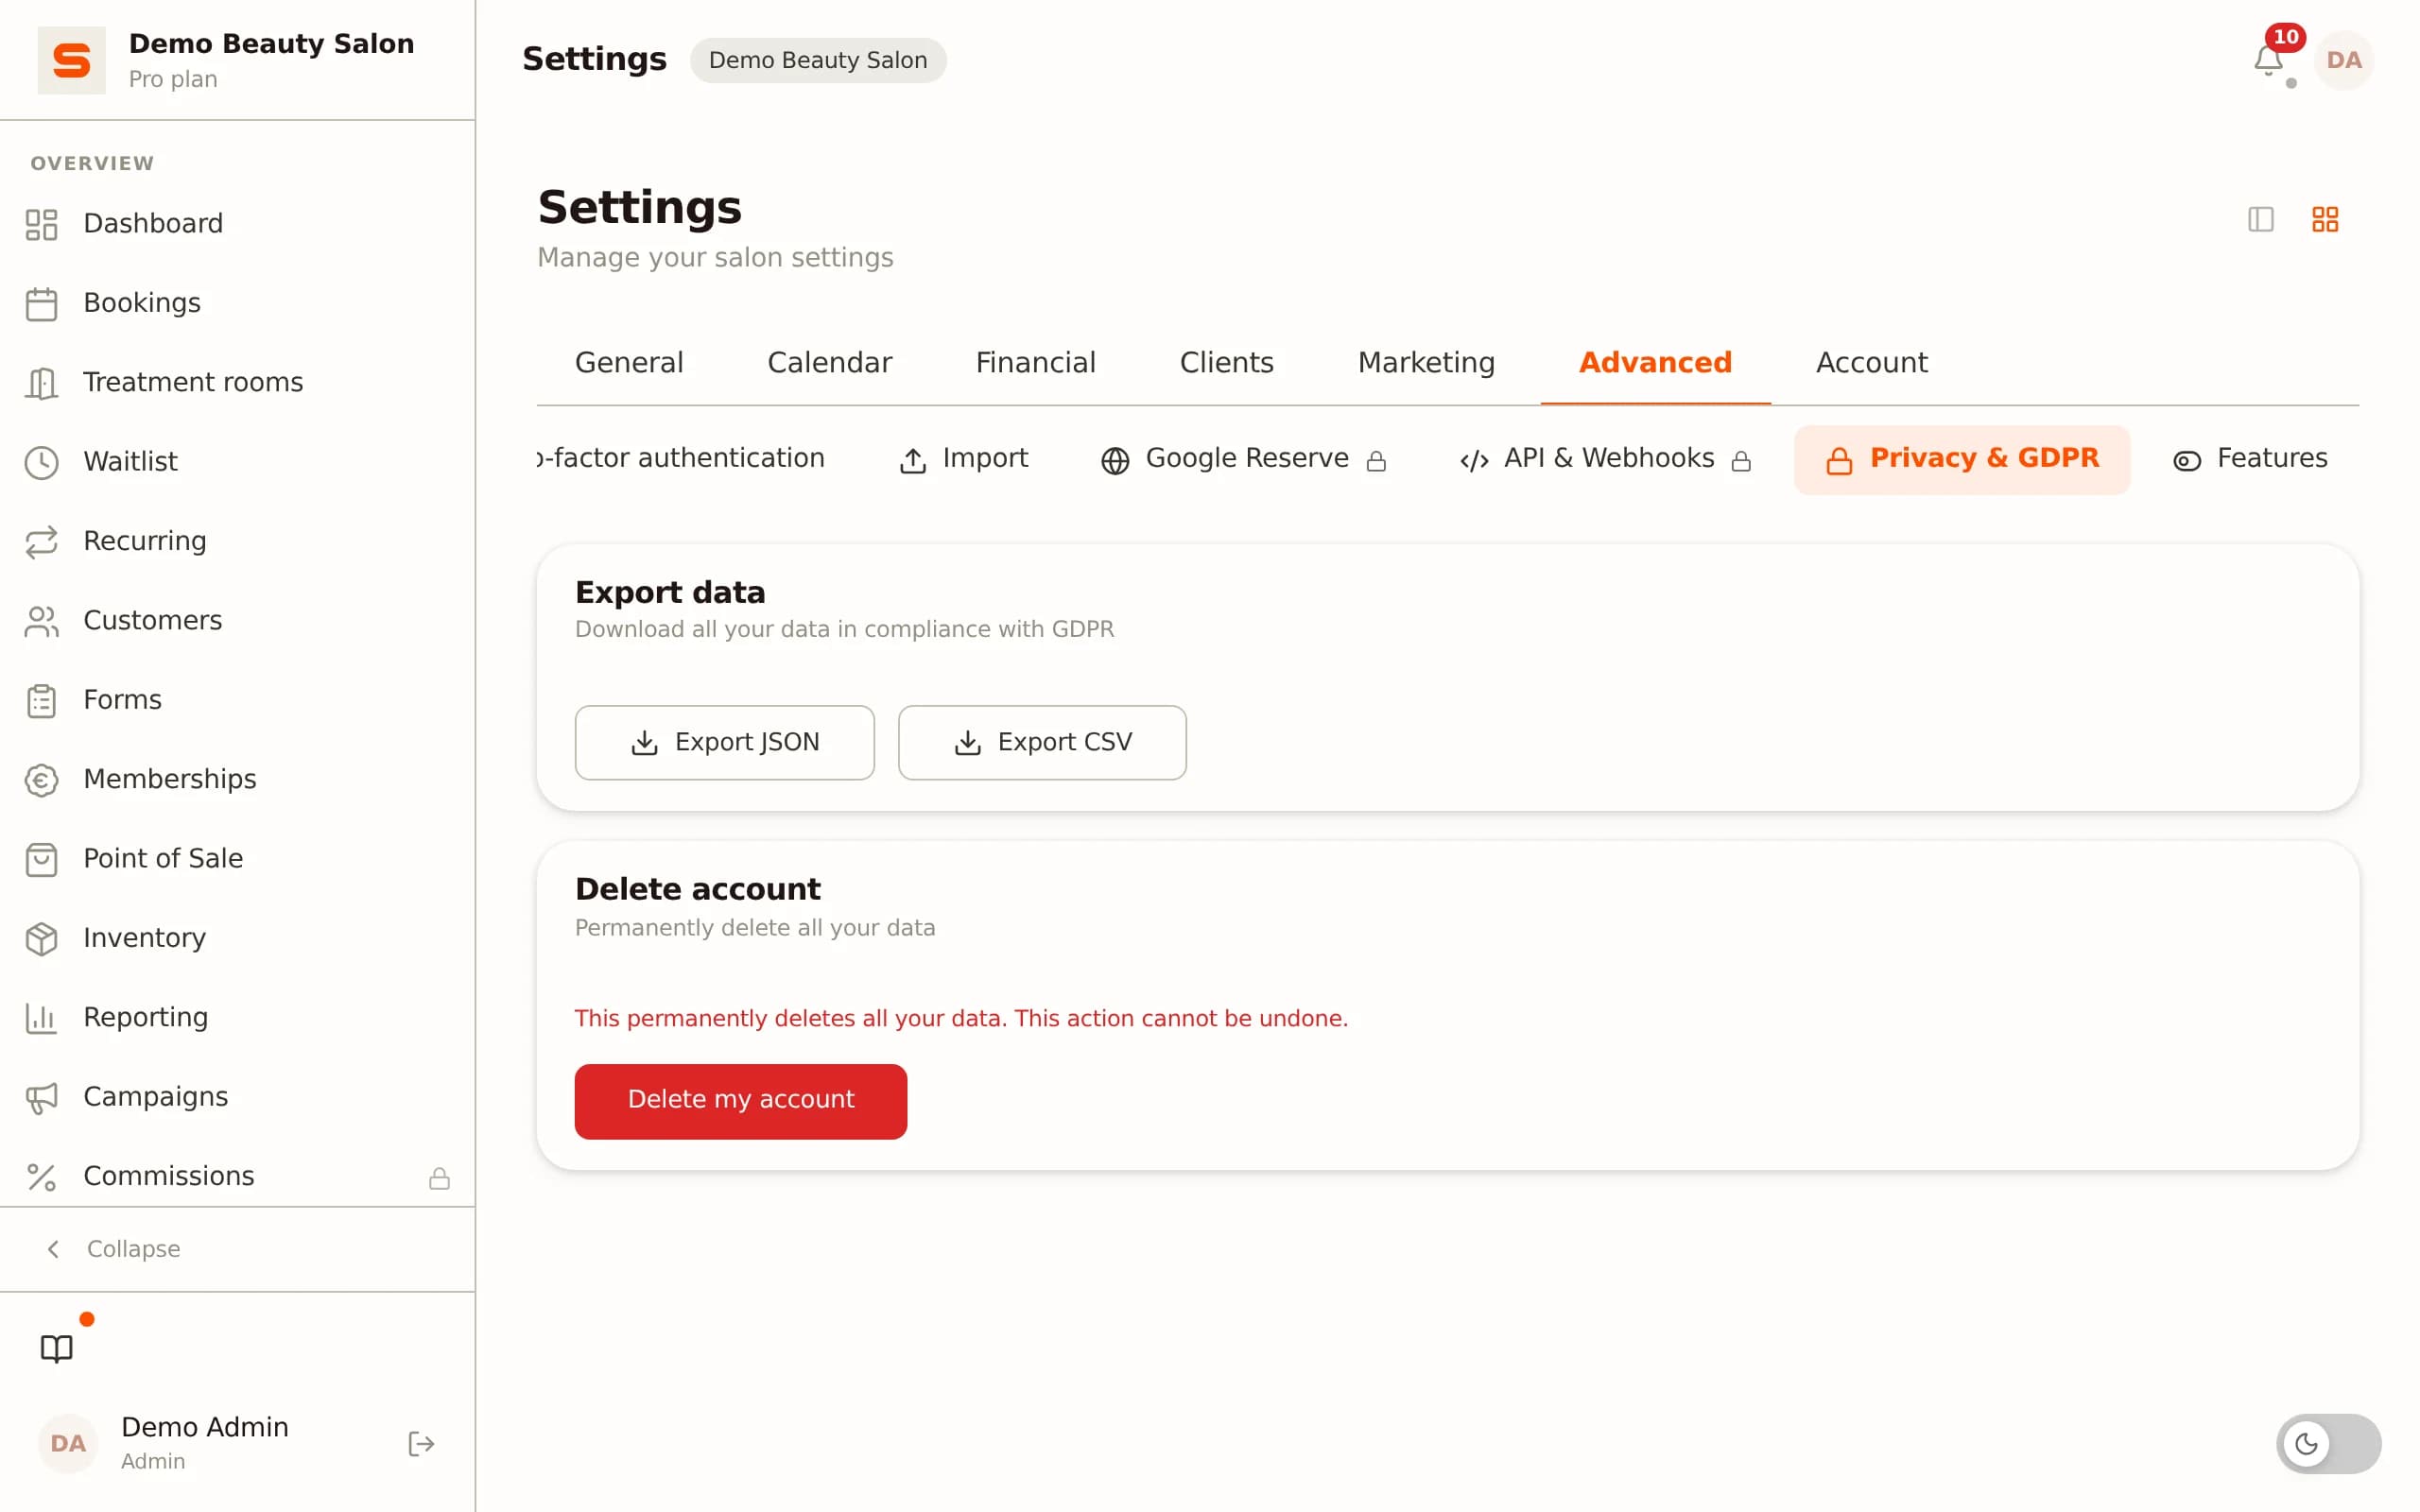
Salonnare ha un export GDPR integrato che, su richiesta, raccoglie in un unico file tutti i dati di un cliente (scheda, appuntamenti, trattamenti, fatture, note sanitarie, storico dei consensi), così una richiesta di accesso non diventa mezza giornata di ricerche.
Una checklist GDPR pratica per il tuo salone
Dieci cose che puoi spuntare questa settimana: (1) Fai l'inventario dei dati dei clienti che raccogli e del perché: elimina ciò che non ti serve. (2) Sposta le note sanitarie (allergie, farmaci, pelle, gravidanza) fuori dalle note normali, con consenso esplicito e accesso limitato. (3) Crea un modulo di anamnesi con caselle separate per ogni finalità (trattamento, dati sanitari, foto, newsletter). (4) Stabilisci i tempi di conservazione: cliente attivo = finché dura il rapporto, inattivo = 1-2 anni, fatture = 7 anni, note sanitarie = il meno possibile. (5) Imposta un promemoria annuale per fare pulizia nella clientela. (6) Richiedi gli accordi sul trattamento dei dati al tuo sistema di prenotazione, allo strumento email, al fornitore di pagamenti e al commercialista. (7) Assicurati che tutti i tuoi dispositivi abbiano il blocco schermo e la cifratura del disco. (8) Invia le comunicazioni in copia nascosta o con uno strumento email adeguato con link di disiscrizione, mai con gli indirizzi in copia. (9) Prepara un breve piano per le violazioni dei dati: chi notifica, entro 72 ore, all'autorità per la protezione dei dati. (10) Stabilisci chi gestisce le richieste di accesso e di cancellazione.
Un buon sistema di prenotazione fa metà di questa lista per te: cifratura, archiviazione separata dei dati sanitari, registrazione dei consensi, export GDPR, accordo sul trattamento dei dati. L'altra metà è solo un pomeriggio di lavoro e poi una pulizia una volta all'anno.
Salonnare copre proprio quella metà tecnica, hosting dei dati nell'UE compreso: prova Salonnare gratis.
Salonnare gestisce per te la parte tecnica del GDPR
Archivio sanitario cifrato per le note sanitarie, registrazione dei consensi, export GDPR per cliente, tempi di conservazione integrati e, di serie, un accordo sul trattamento dei dati con l'elenco dei sub-responsabili. Tu ti occupi dei moduli di anamnesi e della pulizia annuale; Salonnare fa il resto.
Prova Salonnare gratisDomande frequenti sul GDPR per i saloni
Il GDPR vale anche per un piccolo salone individuale?
Sì. Il GDPR non prevede una soglia minima di dimensione: che tu abbia una sola poltrona o dieci sedi, tratti dati personali e quindi la legge si applica. Ciò che cambia con le dimensioni è quanto è severa la vigilanza e quanto devi documentare: un piccolo salone non deve nominare un responsabile della protezione dei dati né tenere un registro dei trattamenti esteso, ma le basi (una base giuridica valida, minimizzazione dei dati, sicurezza, diritti dei clienti, dati sanitari separati e con consenso) valgono per tutti.
Devo nominare un responsabile della protezione dei dati (DPO)?
Quasi certamente no. Un DPO è obbligatorio per le autorità pubbliche e per le organizzazioni che trattano categorie particolari di dati su larga scala o monitorano sistematicamente le persone. Un salone normale non rientra in questi casi, nemmeno se conservi note sanitarie: "su larga scala" significa qualcosa come un ospedale o un assicuratore, non un salone con qualche centinaio di clienti. Resta comunque utile designare internamente una persona che tenga d'occhio le questioni legate al GDPR.
Posso pubblicare su Instagram foto prima e dopo dei clienti?
Solo con il consenso del cliente, e quel consenso deve riguardare specificamente quello scopo. "Posso scattare una foto per la tua scheda" non equivale a "posso pubblicare questa foto su Instagram e sul mio sito". Chiedilo separatamente, registra a cosa ha acconsentito il cliente e rispetta la sua scelta se in seguito revoca il consenso (togli la foto). Per i minori riconoscibili ti serve il consenso dei genitori. Primi piani anonimi senza volto sono una scelta più sicura per il tuo feed.
Per quanto tempo devo conservare le fatture dei clienti?
Sette anni: è l'obbligo legale di conservazione per la tua documentazione aziendale, e prevale sul principio del GDPR "il meno possibile". Durante quei sette anni usi quei dati solo per la contabilità e per il fisco, non più per il marketing o per contattare i clienti. Dopo sette anni li cancelli o li anonimizzi. Gli altri dati dei clienti (scheda, storico dei trattamenti) non devi conservarli così a lungo: per quelli vale un periodo "ragionevole" molto più breve, di solito da 1 a 2 anni dall'ultima visita.
Cosa devo fare in caso di violazione dei dati?
Valuta prima il rischio per i clienti. Se c'è la possibilità di un danno (furto d'identità, esposizione di dati sensibili, danno alla reputazione), notificala entro 72 ore dalla scoperta all'autorità per la protezione dei dati tramite il suo modulo online. In caso di rischio elevato informa anche i clienti interessati, con parole semplici. Documenta sempre cosa è successo, quando, quali dati erano coinvolti e quali misure hai preso, anche se decidi che la notifica non è necessaria. La cifratura aiuta enormemente: i dati su un dispositivo rubato ben cifrato di solito non costituiscono una violazione da notificare.