

Dati sanitari e GDPR nel salone: registrare in sicurezza i dati dell'articolo 9
Un'allergia a un prodotto colorante, anticoagulanti prima di una pedicure, una condizione della pelle prima di un peeling, o una gravidanza che stabilisce quali prodotti sono da evitare: sono tutte informazioni che ti servono come salone per trattare qualcuno in sicurezza. Ma sono anche dati sanitari, e rientrano in una parte severa del GDPR: l'articolo 9, sulle "categorie particolari di dati personali".  I dati ordinari dei clienti (nome, numero di telefono, storico dei trattamenti) sono abbastanza semplici da conservare: trovi tutto nella nostra guida più ampia al [GDPR per i centri estetici](/blog/gdpr-per-centri-estetici). Questo articolo scende di un livello e resta rigorosamente su quell'unica categoria sensibile: i dati sanitari. Cosa li rende particolari, quando puoi trattarli e, soprattutto, come registrarli in modo che la tua cliente sia protetta e tu resti nelle regole?
Cosa sono le categorie particolari di dati personali secondo l'articolo 9?
Il GDPR prevede una categoria separata e più pesante: le "categorie particolari di dati personali" (articolo 9). Sono dati così sensibili che trattarli è in linea di principio vietato. La categoria comprende dati sull'origine razziale o etnica, la religione, le opinioni politiche, l'orientamento sessuale e, cosa più rilevante per un salone, i dati relativi alla salute di una persona.
Per un centro estetico, un salone da parrucchiere, un nail studio, un podologo o un dermoestetista hai a che fare con dati sanitari non appena registri quanto segue:
- Allergie e sensibilità: a prodotti coloranti, colla, lattice o determinati ingredienti. - Farmaci: anticoagulanti, medicinali che rendono la pelle più sensibile, terapie ormonali. - Condizioni della pelle: eczema, psoriasi, rosacea, cicatrici, acne. - Gravidanza: rilevante perché alcuni trattamenti e prodotti sono allora sconsigliati. - Altre circostanze mediche: diabete prima di una pedicure, problemi di circolazione, un intervento chirurgico recente.
Il punto di partenza del GDPR è chiaro: in linea di principio non puoi trattare questi dati. "Non trattare" significa non raccoglierli, non registrarli e non conservarli. Esistono però delle eccezioni, e una è fondamentale per un salone: il consenso esplicito della cliente.
Perché un salone ha comunque bisogno di questi dati
Se il trattamento è in linea di principio vietato, perché registrare i dati sanitari? Perché senza quelle informazioni non puoi garantire un trattamento sicuro. Sono le controindicazioni: i motivi per cui non dovresti eseguire un trattamento, o dovresti adattarlo.
Qualche esempio reale:
- Una cliente con un'allergia nota a un prodotto colorante rischia una reazione seria se le viene applicato il colore sbagliato. - Gli anticoagulanti possono causare più sanguinamento durante una pedicure o alcuni trattamenti della pelle. - In gravidanza è meglio evitare certi oli essenziali, peeling chimici o prodotti. - Il diabete richiede cura in più nella cura del piede per la guarigione più lenta e il rischio di infezioni.
In breve, non si tratta di curiosità o di costruire un fascicolo, ma di professionalità responsabile. Il GDPR lo riconosce: puoi trattare questi dati, purché lo faccia con attenzione. La chiave è proprio quella parola, "attenzione". Chiedere il consenso è il primo passo, ma altrettanto importante è come conservi poi i dati, chi può vederli e per quanto tempo li tieni.
I cinque requisiti per i dati sanitari
Per trattare i dati sanitari in modo corretto e lecito si combinano cinque principi. Valgono in tutta l'UE e sono il filo conduttore di ogni buona politica GDPR sull'articolo 9.
1. Consenso esplicito. Per i dati ordinari dei clienti spesso basta l'"esecuzione del contratto", ma per i dati sanitari l'asticella è più alta: ti serve un consenso esplicito. Deve essere specifico, informato e dato attivamente: pensa a una casella separata o a una firma su un modulo di anamnesi che indica quali dati registri e a quale scopo. Un consenso nascosto nelle condizioni generali non conta.
2. Minimizzazione dei dati. Registra solo ciò che è rilevante per il trattamento. Annotare un'allergia a un prodotto specifico va bene; costruire una cartella medica completa no. Chiediti per ogni dato: mi serve davvero per trattare questa cliente in sicurezza?
3. Conservazione cifrata e separata. I dati sanitari non vanno nel campo note generico tra "ama il caffè" e "parcheggia sempre davanti alla porta". Vanno conservati cifrati e a parte, così non finiscono per caso in un'esportazione, in uno screenshot o sotto gli occhi di una collega che non c'entra. Il GDPR cita esplicitamente la cifratura come misura di sicurezza adeguata.
4. Limita l'accesso. Solo i collaboratori che eseguono davvero il trattamento devono vedere le note sanitarie. Chi alla reception si occupa solo degli appuntamenti non ne ha bisogno. I permessi basati sui ruoli per ogni collaboratore tengono le informazioni sensibili presso le persone giuste.
5. Periodo di conservazione. Conserva i dati sanitari il meno a lungo possibile. Se una cliente non viene da anni, non c'è motivo di tenere le sue allergie o i suoi farmaci. Un periodo di conservazione fisso con cancellazione automatica evita che tu costruisca senza saperlo un archivio crescente di dati sensibili.
Perché un normale campo note non basta
La maggior parte dei gestionali per saloni ha un campo note sul cliente. Comodo per "vuole sempre la stessa stilista" o "era contenta del nuovo colore". Ma proprio questa comodità lo rende inadatto ai dati sanitari.
Un campo note generico infatti è:
- Visibile a tutti quelli che aprono il profilo cliente, a prescindere dal ruolo. - Non cifrato separatamente: sta nella stessa riga del resto dei dati del cliente. - Incluso nelle esportazioni e nei backup senza alcuna protezione separata. - Senza registrazione del consenso: da nessuna parte risulta che la cliente abbia accettato la conservazione proprio di questi dati sensibili. - Senza periodo di conservazione: l'allergia di cinque anni fa resta lì.
Per le annotazioni ordinarie va benissimo. Per un'allergia, l'uso di farmaci o una gravidanza non soddisfa l'articolo 9. Ti serve un posto separato e schermato, un archivio protetto, che abbia integrati i cinque requisiti visti sopra.
L'archivio sanitario cifrato di Salonnare
Salonnare è stato progettato apposta per questo. Accanto al normale campo note del cliente c'è un archivio sanitario separato e cifrato, specifico per i dati dell'articolo 9. Così le informazioni sensibili restano rigorosamente separate dalle note di tutti i giorni.
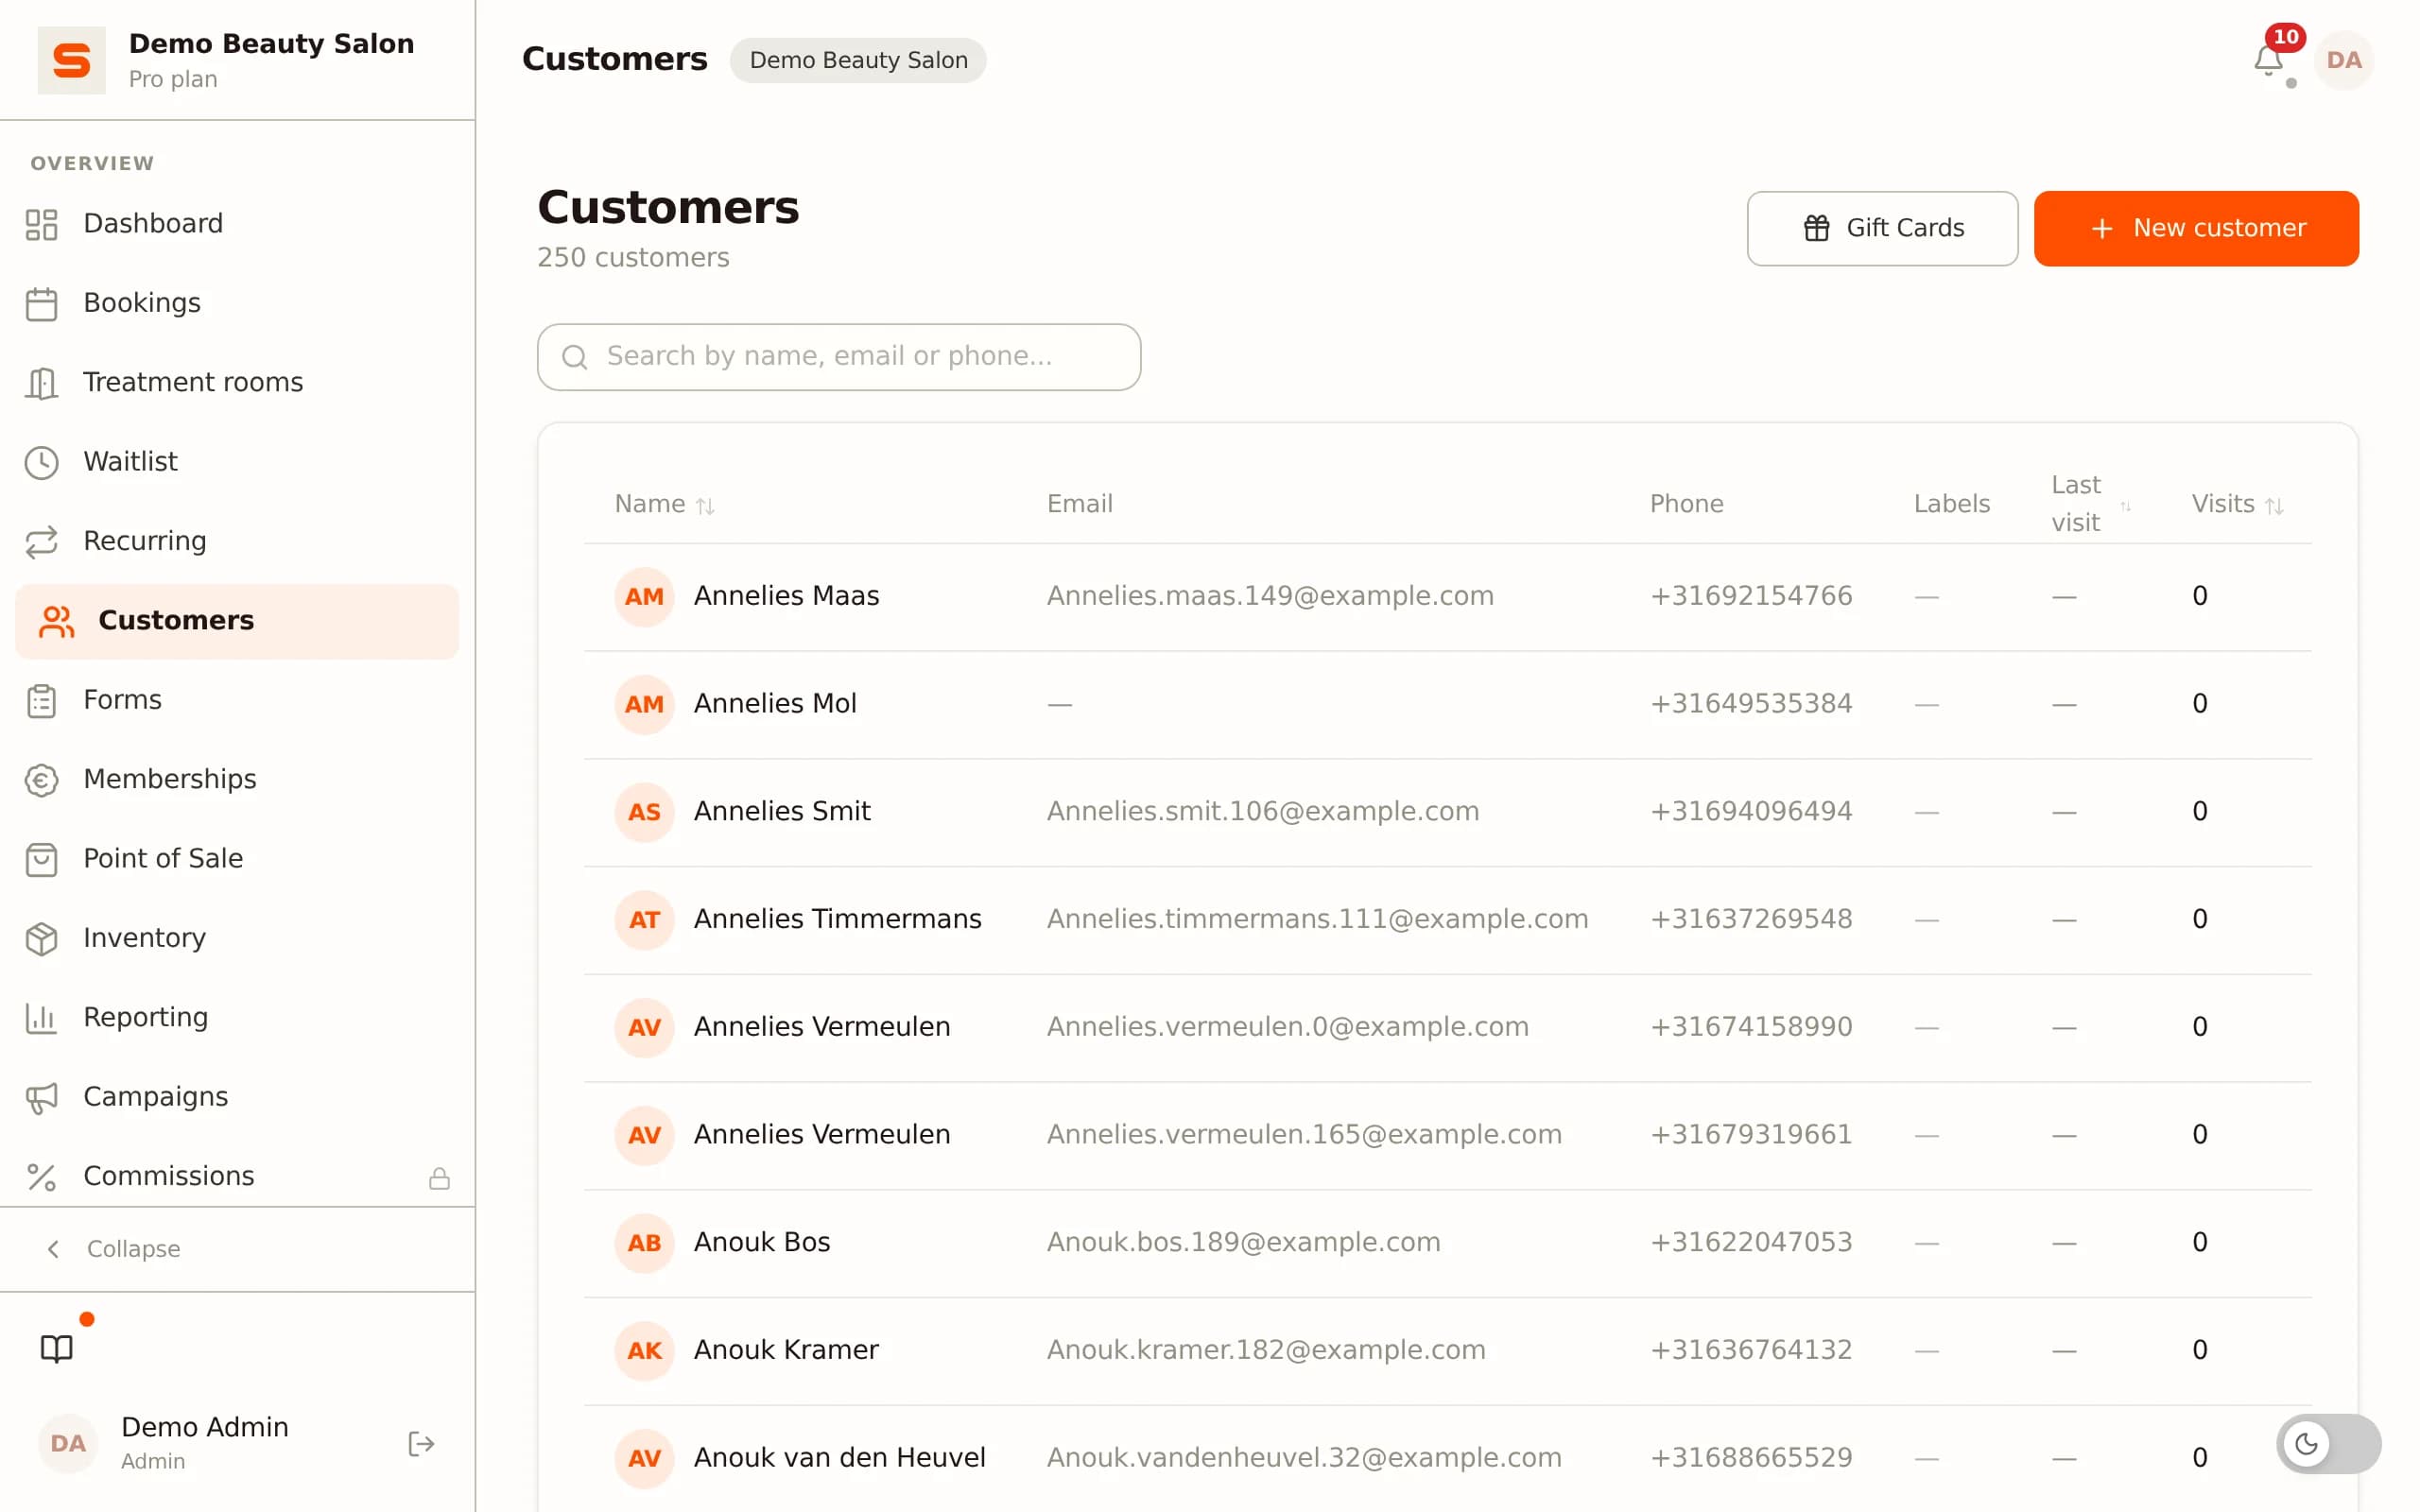
Cosa offre questo archivio:
- Cifratura AES-256. Le note sanitarie sono conservate con cifratura a busta AES-256-GCM, separate dai dati ordinari del cliente. Nemmeno all'interno del sistema sono leggibili così come sono. - Consenso registrato. Ogni nota sanitaria ha una registrazione del consenso della cliente (eventi di consenso), così puoi dimostrare che la cliente era d'accordo: un requisito centrale del GDPR. - Permessi basati sui ruoli. Solo i collaboratori con l'autorizzazione giusta vedono le note sanitarie. Chi non ce l'ha semplicemente non vede l'archivio. - Server nell'UE. Tutti i dati dei clienti, archivio sanitario compreso, si trovano su server all'interno dell'UE. - Periodo di conservazione automatico. L'archivio ha un periodo di conservazione automatico (per impostazione circa 12 mesi dopo l'ultima attività), così i dati sensibili non restano lì per sempre.
È così che tratti i dati sanitari come intende l'articolo 9: con consenso, cifrati, schermati e temporanei, senza dover costruire da sola un piano di sicurezza tecnico.
Impostalo bene in pochi passi
Passare a un modo di lavorare corretto con i dati sanitari richiede meno tempo di quanto pensi. Questi passi lo rendono gestibile.
Passo 1: crea un modulo di anamnesi con una casella di consenso separata. Inserisci le domande sanitarie (allergie, farmaci, condizioni della pelle, gravidanza) in un modulo di anamnesi digitale con una casella esplicita: la cliente acconsente alla registrazione di questi dati per un trattamento sicuro.
Passo 2: registra le risposte nell'archivio sanitario, non nel normale campo note. Così restano cifrate e schermate.
Passo 3: imposta i permessi basati sui ruoli per ogni collaboratore. Decidi chi può vedere le note sanitarie. Di solito è chi esegue il trattamento, non chi sta alla reception.
Passo 4: resta essenziale. Registra solo ciò che ti serve davvero per il trattamento, in forma breve e oggettiva.
Passo 5: affidati al periodo di conservazione automatico. Lascia che sia il sistema a eliminare i dati superati invece di seguirli a mano.
Passo 6: collegalo alla tua [gestione clienti](/features/client-crm). Così vedi a colpo d'occhio per ogni cliente se ci sono punti di attenzione rilevanti per il trattamento, senza che il contenuto sensibile sia visibile a tutti.
Conclusione: i dati sensibili vanno in un archivio protetto, non in una nota
I dati sanitari sono le informazioni più sensibili che passano dal tuo salone. Per questo il GDPR li tratta a parte: il trattamento è in linea di principio vietato, a meno che tu non abbia un consenso esplicito e tenga i dati minimi, cifrati, schermati e temporanei. Un'allergia o l'uso di farmaci non vanno nel normale campo note, ma in un posto separato e sicuro.
Salonnare ha quel posto integrato: un archivio sanitario cifrato con registrazione del consenso, permessi basati sui ruoli per collaboratore, conservazione nell'UE e un periodo di conservazione automatico. Inizi gratis: il piano gratuito per sempre (Free, 0 € al mese, per 1 collaboratore e 50 prenotazioni al mese) ti permette di iniziare. Quando il tuo salone cresce passi a Starter (29 €) o Pro (59 €) al mese, con un prezzo fisso e senza commissioni da marketplace sulle prenotazioni (solo una commissione di piattaforma dello 0,5%, min. 0,30 €, per pagamento online), pagamenti con metodi locali sul tuo conto, un'interfaccia in nove lingue e sia una web app sia un'app installabile.
Vuoi registrare i dati sanitari in modo corretto e sicuro da oggi? Crea un account gratuito e imposta l'archivio sanitario prima di accogliere la tua prossima cliente.
Domande frequenti
Cosa sono le categorie particolari di dati personali secondo l'articolo 9 del GDPR?
Le categorie particolari di dati personali sono dati particolarmente sensibili per cui il GDPR prevede un regime severo all'articolo 9. Comprendono i dati relativi alla salute, all'origine razziale o etnica, alla religione, alle opinioni politiche e all'orientamento sessuale. Per un salone i dati sanitari sono i più rilevanti: allergie, farmaci, condizioni della pelle e gravidanza. Trattare questa categoria è in linea di principio vietato, salvo una valida eccezione: per un salone di solito il consenso esplicito della cliente.
Come salone posso registrare allergie e farmaci dei clienti?
Sì, ma solo con un consenso esplicito e se è rilevante per il trattamento. Un'allergia, un anticoagulante o una condizione della pelle possono determinare se un trattamento è sicuro, quindi puoi registrarli come controindicazione. La condizione è che la cliente abbia acconsentito attivamente (per esempio con una casella su un modulo di anamnesi), che tu non registri più del necessario e che conservi i dati cifrati e schermati.
Posso semplicemente scriverlo nel normale campo note del cliente?
No, non è saggio. Un campo note generico è visibile a chiunque apra il profilo cliente, non è cifrato separatamente, finisce nelle esportazioni e nei backup e non ha né registrazione del consenso né periodo di conservazione. I dati sanitari vanno in un archivio separato e cifrato con accesso limitato. In Salonnare l'archivio sanitario è separato dal normale campo note, con cifratura AES-256, permessi basati sui ruoli e un periodo di conservazione automatico.
Per quanto tempo posso conservare i dati sanitari dei clienti?
Il meno possibile. Il GDPR non prescrive un termine esatto per i dati sanitari in un salone, ma il principio di limitazione della conservazione significa che li cancelli non appena non servono più. Se una cliente non viene da molto tempo, non c'è motivo di tenere le sue allergie o i suoi farmaci. Un periodo di conservazione automatico (in Salonnare per impostazione circa 12 mesi dopo l'ultima attività) evita che tu costruisca senza volerlo un archivio crescente di dati sensibili.
Cosa si intende esattamente per "consenso esplicito"?
Il consenso esplicito è una forma più forte di consenso che il GDPR richiede per le categorie particolari di dati personali. Deve essere libero, specifico, informato e dato attivamente: la cliente sa esattamente quali dati sanitari registri e perché, e dice sì consapevolmente. Puoi ottenerlo, per esempio, con una casella separata o una firma su un modulo di anamnesi. Un consenso nascosto nelle condizioni generali, o con la casella già spuntata, non conta.